Evaluación preliminar gratuita
FRENES

Plazos de pago [Le Probant n°825]

← El periódico / La vida empresarial

Plazos de pago [Le Probant n°825]

Publicación del despacho · publicada el 1 de julio de 2020

GDPR: ¡ES HORA DE CUMPLIR!

← La revista / Datos y RGPD

GDPR: ¡ES HORA DE CUMPLIR!

Publicación del despacho · publicada el 11 de junio de 2020

Quejas, controles, sanciones:
SE PUBLICA EL INFORME DE ACTIVIDAD DE LA CNIL 2019

(FUENTE: https://www.cnil.fr/fr/mediatheque/rapports-annuels)

Además de artículos muy interesantes, en particular sobre la diferencia entre GDPR y la directiva ePrivacy, o incluso sobre el reconocimiento facial, la CNIL publica cifras relativas a quejas, controles y sanciones impuestas. La oportunidad para que LEGALPROTECH AVOCATS haga hincapié en la necesidad de que cualquier organización pública o privada cumpla con el Reglamento General de Protección de Datos (GDPR).

Las quejas aumentan constantemente

Leyendo el informe, descubrimos que las quejas han aumentado un 27% respecto a 2018. El 43% de los controles realizados en 2019 se basaron en una denuncia. También podrían adoptarse medidas correctivas, como una llamada al orden, una notificación formal, una sanción financiera o una orden judicial, como seguimiento de estas quejas.

En el ámbito profesional podemos citar entre las quejas seguimiento de los empleados en su lugar o durante su jornada laboral, a través de herramientas como videovigilancia, geolocalización, escuchas telefónicas, que representaron numerosas denuncias (10,7% de las denuncias recibidas en 2019), ya sea en el sector público o privado.

El número de quejas relacionadas con la recepción de prospección también es especialmente importante (14,7% de las quejas).

Finalmente, defectos de seguridad de datos son ahora un motivo recurrente de queja ante la CNIL: datos accesibles en Internet o comunicados a terceros, contraseñas transmitidas en texto plano o no suficientemente complejas, etc.

Controles realizados por la CNIL y los servicios informáticos

En 2019, los servicios de la CNIL llevaron a cabo 7.000 actos de investigación. Como se indicó anteriormente, el 43% se debieron a denuncias o informes, el 31% se llevaron a cabo por iniciativa de la CNIL, particularmente en vista de los acontecimientos actuales, el 21% se debieron a temas prioritarios decididos por la CNIL y el 5% se llevaron a cabo en la extensión de notificaciones formales o procedimientos de sanción.

Es interesante señalar que en 2019, los servicios de control prestaron especial atención a las condiciones bajo las cuales un proveedor de servicios procesa datos personales, por cuenta de un responsable del tratamiento. Por ello, se llevaron a cabo controles sobre este tema en 15 organizaciones, proveedores de servicios y soluciones informáticas.

Se supo que ciertos actores pensaban erróneamente que no estaban sujetos al RGPD, considerando que solo prestando un servicio de mantenimiento, su acceso a los datos personales era sólo ocasional. Sin embargo, el acceso es en sí mismo un tratamiento y por tanto la empresa está sujeta a lo dispuesto en el RGPD.

Sanciones financieras impuestas

Se ha hecho mucho ruido sobre la sanción récord impuesta a GOOGLE.

En efecto, tras las denuncias presentadas por las asociaciones La Quadrature du Net y None of your business en mayo de 2018, el 21 de enero de 2019, la CNIL impuso una multa de 50 millones de euros contra Google por falta de transparencia, información insatisfactoria y falta de consentimiento válido para la personalización de la publicidad.

En total, en 2019, el panel restringido impuso 8 sanciones (incluyendo la sanción antes mencionada), incluyendo 5 públicos, así como 2 deliberaciones que llevaron al sobreseimiento del caso. Estas sanciones constan de 7 multas administrativas por un importe total de 51.370.000 euros y 5 medidas cautelares bajo pena de entre 200 euros y 3.000 euros por día de retraso.. La misma deliberación podrá pronunciar varias medidas correctoras.

Otras sanciones financieras incluyen:

  • Sociedad gestora de inmuebles – Falta de seguridad de los datos personales e incumplimiento de los plazos de conservación – Sanción económica de 400.000 euros
  • Empresa de traducción de documentos – Datos inadecuados y excesivos, irrelevancia, información insatisfactoria, falta de seguridad de los datos personales, Videovigilancia – Sanción económica de 20.000 euros y medida cautelar bajo pena
  • Empresa intermediaria de seguros – Falta de seguridad de datos personales – Sanción económica de 180.000 euros
  • Empresa instaladora de equipos de aislamiento – Inadecuación, falta de pertinencia y carácter excesivo de los datos, falta de información a los particulares, incumplimiento del derecho de oposición, falta de cooperación con la autoridad de control, transferencia de datos no supervisada fuera de la UE – Sanción económica de 500.000 euros y medida cautelar bajo pena.

Haga que su estructura cumpla con el RGPD

Aunque las sanciones financieras siguen siendo de volumen limitado hasta la fecha, esto no debería alentar a las organizaciones públicas o privadas a eximirse de sus obligaciones. Para que conste, la CNIL también puede emitir avisos formales, llamadas al orden, advertencias que probablemente se harán públicas y cuyo impacto financiero a largo plazo puede ser igualmente significativo.

LEGALPROTECH AVOCATS y Maître Christelle REYNO, DPO certificada por CNIL/AFNOR, le apoyan en su cumplimiento. Contáctenos @ contact@legalprotech.fr, o al 05 90 44 67 67, para concertar una cita para un diagnóstico previo inicial gratuito.

Artículo publicado el 11 de junio de 2020. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

¿Por qué designar un DPO certificado?

← La revista / Datos y RGPD

¿Por qué designar un DPO certificado?

Publicación del despacho · publicada el 2 de mayo de 2020

Los desafíos del RGPD

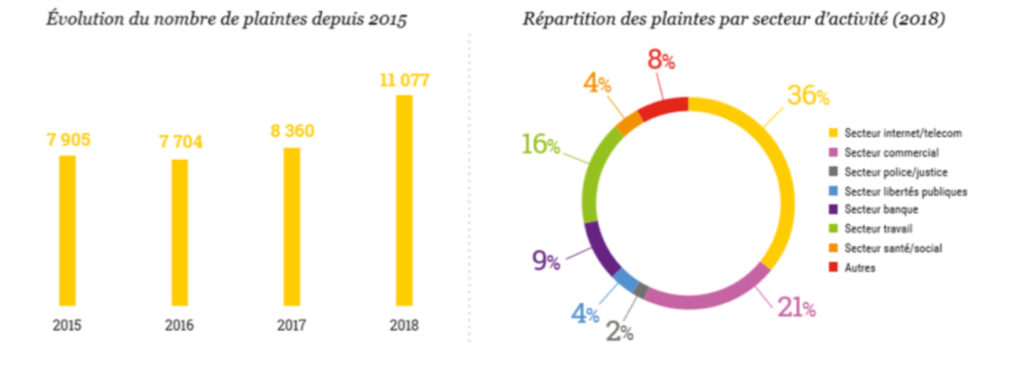
La entrada en vigor del RGPD marcó una conciencia sin precedentes sobre las cuestiones de protección de datos. Lógicamente, esto se tradujo en un aumento considerable de las denuncias dirigidas a la CNIL. Se alcanzó así un nuevo récord en el número de denuncias recibidas.

Fuentes: Informe de actividad CNIL 2018

Como recordatorio, el RGPD tiene como objetivo proteger a los ciudadanos contra el uso malicioso de sus datos personales.

Por lo tanto, las organizaciones tienen más responsabilidades. Ahora deben garantizar una protección de datos óptima y poder demostrar esta protección (documentación).

La consagración del DPO

Es en este contexto que el RGPD estableció el DPO, cuya designación es obligatoria en determinados casos.

En efecto, el DPO debe ser designado en las organizaciones:

  • que son “autoridades u organismos públicos, con excepción de los tribunales que actúan en el ejercicio de su función jurisdiccional” (incluidos los organismos de derecho privado encargados de una misión de interés público o que ejercen prerrogativas del poder público)
  • cuyas actividades básicas consisten en “operaciones de tratamiento que, por su naturaleza, su alcance y/o sus finalidades, requieren un seguimiento regular y sistemático a gran escala de las personas interesadas”
  • cuyas actividades básicas consisten en el procesamiento a gran escala de categorías de datos sensibles o datos relacionados con delitos o condenas.

¿Cuál es su función?

Garantiza que su empresa cumple con sus nuevas obligaciones. Su misión principal es asesorar, informar y realizar recomendaciones a los responsables del tratamiento de la información.

¿Por qué certificación?

La certificación permite a las personas demostrar que cumplen con los requisitos de habilidades y conocimientos del delegado previstos por el reglamento. De hecho, el delegado debe tener conocimientos especializados sobre las leyes y prácticas de protección de datos.

La CNIL adoptó dos normas el 20 de septiembre de 2018:

  • marco de certificación que establece los requisitos para ser candidato a la certificación y la lista de 17 habilidades y conocimientos;
  • marco de aprobación que establece los criterios aplicables a los organismos de certificación.

Es en este contexto que AFNOR Certification se ha convertido en el primer organismo de certificación aprobado por la CNIL para certificar las competencias de los DPO.

El certificado constituye un vector de confianza tanto para la organización que utiliza estas personas certificadas como para sus clientes, proveedores, empleados o agentes.

En conclusión, la certificación demuestra las competencias y los conocimientos del RPD según las normas CNIL. También permite, a las empresas clientes, tranquilizar a sus clientes respecto a la protección de sus datos personales.

Una certificación adquirida por nuestra firma

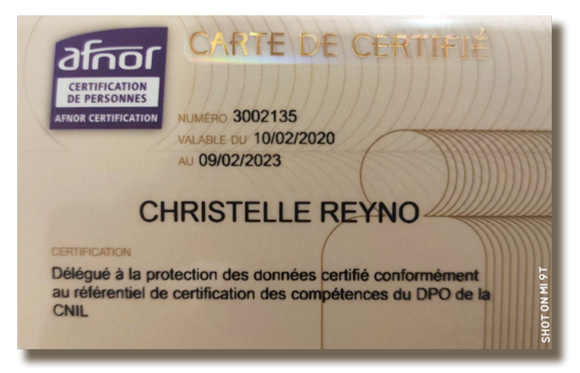
Maître Christelle REYNO fue certificada por AFNOR el 10 de febrero de 2020 y posee el certificado no. 3002135.

Artículo publicado el 2 de mayo de 2020. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗
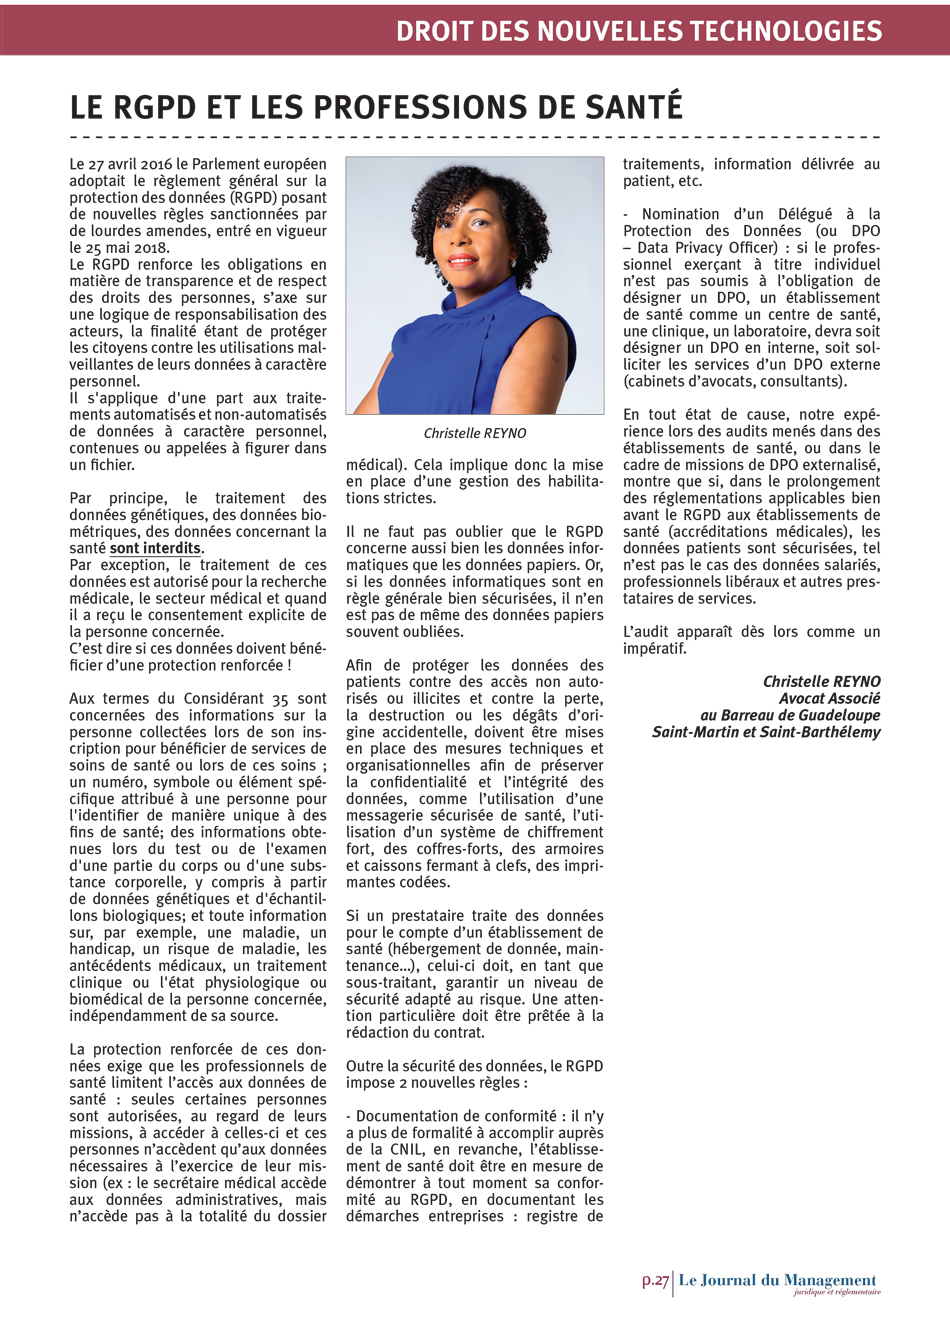
GDPR y las profesiones sanitarias

← La revista / Datos y RGPD

RGPD y profesiones sanitarias

Publicación del despacho · publicada el 30 de abril de 2020

¿Preguntas frecuentes sobre el RGPD?

← La revista / Datos y RGPD

¿Preguntas frecuentes sobre el RGPD?

Publicación del despacho · publicada el 30 de abril de 2020

¿Cuál es el propósito del RGPD?

Proteger a los ciudadanos contra usos maliciosos de sus datos personales y responsabilizar a las organizaciones. De hecho, deben garantizar una protección óptima de los datos y poder demostrarla (documentación).

Cómo entender “datos personales”?

Dato personal es cualquier información relativa a una persona física identificada o identificable. En efecto, una persona física puede ser identificada directa o indirectamente (por ejemplo, nombre, número de identificación, datos de ubicación, identificador en línea, elementos específicos de su identidad física, fisiológica, genética, psicológica, económica, cultural o social). Por lo tanto, es probable que identificadores como una dirección IP identifiquen al menos indirectamente a una persona física.

L¿Los territorios se ven afectados por el RGPD?

El RGPD establece criterios territoriales especialmente amplios. Además, el RGPD cubre casi todos los tratamientos realizados por actores ubicados en la Unión Europea o relacionados con personas ubicadas en este territorio.

¿Cuáles son los tratamientos en cuestión?

Desde el 25 de mayo de 2018, todas las estructuras que procesan datos personales deben cumplir con el RGPD.
Además, el RGPD se aplica al procesamiento automatizado de datos personales y al procesamiento no automatizado de estos datos (contenidos o destinados a aparecer en un archivo).

Para cumplir con la normativa, el procesamiento debe ser legal. ¿Cuáles son las condiciones?

Cualquier tratamiento debe ser:

  • necesario para:
    • salvaguardar los intereses vitales del interesado
    • cumplimiento de una obligación legal que incumbe al responsable del tratamiento
    • la gestión de una misión de servicio público, una misión de interés público relacionada con el ejercicio del poder público conferido al controlador
    • la ejecución de un contrato al cual o medidas precontractuales,
    • el interés legítimo perseguido, sin perjuicio de preservar el interés o los derechos y libertades fundamentales del interesado
  • han recibido el consentimiento previo del interesado.

¿Qué nuevas obligaciones?

Las organizaciones tienen las siguientes obligaciones:

  1. designar un delegado de protección de datos (DPO) para determinadas organizaciones
  2. llevar un registro de procesamiento cuando tengan más de 250 empleados o realicen ciertos tipos de procesamiento
  3. implementar procedimientos internos para garantizar la protección de datos desde el diseño del procesamiento
  4. realizan análisis de impacto previos a la implementación de determinados tratamientos
  5. revisar los avisos informativos, así como los métodos para la obtención del consentimiento para el tratamiento sujeto al consentimiento.
  6. ha creado un sistema de notificación a la CNIL en caso de violación de datos que suponga un riesgo para los derechos y libertades de las personas físicas (la notificación se extiende a todas ellas si el riesgo es elevado).
  7. establecen contratos escritos con subcontratistas y con responsables conjuntos de datos dividiendo claramente las funciones y responsabilidades de cada uno.

¿Quién debe nombrar un DPO?

Las organizaciones:

    • que son “autoridades u organismos públicos, con excepción de los tribunales que actúan en el ejercicio de su función jurisdiccional” (incluidos los organismos de derecho privado encargados de una misión de interés público o que ejercen prerrogativas del poder público)
    • cuyas actividades básicas consisten en “operaciones de tratamiento que, por su naturaleza, su alcance y/o sus finalidades, requieren un seguimiento regular y sistemático a gran escala de las personas interesadas”
    • cuya actividad es el procesamiento a gran escala de categorías de datos sensibles o datos relacionados con delitos o condenas.

¿A qué organizaciones afecta el registro de procesamiento?

El registro de procesamiento es obligatorio para todas las organizaciones. Sin embargo, para tener en cuenta la situación particular de las micro, pequeñas y medianas empresas, el RGPD prevé una exención para las organizaciones con menos de 250 empleados. Sin embargo, estas exenciones no son válidas si:

  1. las operaciones de tratamiento pueden implicar un riesgo para los derechos y libertades de las personas interesadas,
  2. si no son ocasionales
  3. si se refieren a las categorías especiales de datos mencionadas en el artículo 9, apartado 1 (revelan origen racial o étnico, opiniones políticas, creencias religiosas o filosóficas o afiliación sindical), el procesamiento de datos genéticos, datos biométricos, datos relativos a la salud o datos relativos a la vida sexual o la orientación sexual de una persona física, o datos relativos a condenas penales y delitos mencionados en el artículo 10.

¿Cuándo realizar un análisis de impacto?

Se debe realizar un análisis de impacto para operaciones de procesamiento que puedan generar un alto riesgo para los derechos y libertades de las personas físicas.

¿Qué nuevas disposiciones para los subcontratistas?

El contrato es obligatorio. De lo contrario, cada parte podrá ser severamente sancionada. Además, incluso cuando los subcontratistas no sean solidariamente responsables del tratamiento, podrán serlo solidariamente.

¿Qué pasa con las sanciones en caso de incumplimiento de lo dispuesto en el RGPD?

El RGPD añade dos multas administrativas cuyo importe varía según la situación, siendo el mayor de los dos importes entre:

  • 10 millones de euros y el 2% de la facturación total anual mundial del ejercicio anterior
  • 20 millones de euros y el 4% de la facturación total anual mundial del ejercicio anterior

Por lo tanto, se requieren procedimientos complejos pero imperativos.
Le apoyamos para lograr el cumplimiento. ¡Contáctanos!

Artículo publicado el 30 de abril de 2020. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗
¿Por qué un tribunal de arbitraje en Guadalupe?

← El periódico / La vida empresarial

¿Por qué un tribunal de arbitraje en Guadalupe?

Publicación del despacho · publicada el 30 de abril de 2020

RGPD y prospección comercial

← La revista / Datos y RGPD

RGPD y prospección comercial

Publicación del despacho · publicada el 30 de abril de 2020