Los desafíos del RGPD
La entrada en vigor del RGPD marcó una conciencia sin precedentes sobre las cuestiones de protección de datos. Lógicamente, esto se tradujo en un aumento considerable de las denuncias dirigidas a la CNIL. Se alcanzó así un nuevo récord en el número de denuncias recibidas.
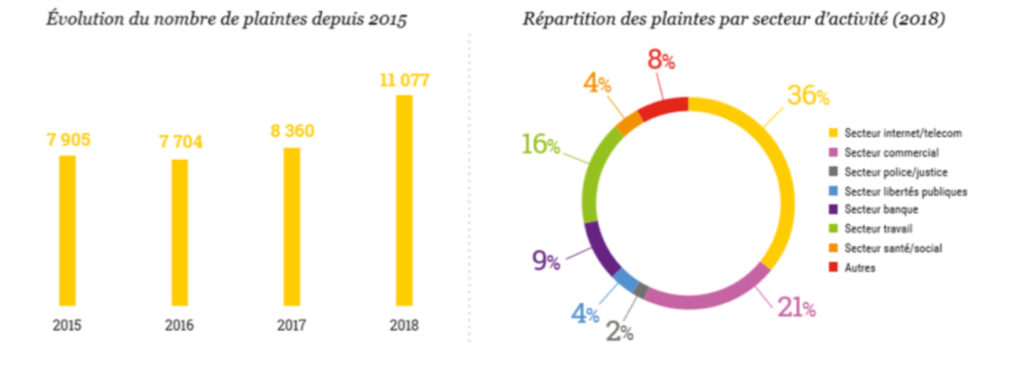 Fuentes: Informe de actividad CNIL 2018
Como recordatorio, el RGPD tiene como objetivo proteger a los ciudadanos contra el uso malicioso de sus datos personales.
Por lo tanto, las organizaciones tienen más responsabilidades. Ahora deben garantizar una protección de datos óptima y poder demostrar esta protección (documentación).
La consagración del DPO
Es en este contexto que el RGPD estableció el DPO, cuya designación es obligatoria en determinados casos.
En efecto, el DPO debe ser designado en las organizaciones:
- que son “autoridades u organismos públicos, con excepción de los tribunales que actúan en el ejercicio de su función jurisdiccional” (incluidos los organismos de derecho privado encargados de una misión de interés público o que ejercen prerrogativas del poder público)
- cuyas actividades básicas consisten en “operaciones de tratamiento que, por su naturaleza, su alcance y/o sus finalidades, requieren un seguimiento regular y sistemático a gran escala de las personas interesadas”
- cuyas actividades básicas consisten en el procesamiento a gran escala de categorías de datos sensibles o datos relacionados con delitos o condenas.
¿Cuál es su función?
Garantiza que su empresa cumple con sus nuevas obligaciones. Su misión principal es asesorar, informar y realizar recomendaciones a los responsables del tratamiento de la información.
¿Por qué certificación?
La certificación permite a las personas demostrar que cumplen con los requisitos de habilidades y conocimientos del delegado previstos por el reglamento. De hecho, el delegado debe tener conocimientos especializados sobre las leyes y prácticas de protección de datos.
La CNIL adoptó dos normas el 20 de septiembre de 2018:
- marco de certificación que establece los requisitos para ser candidato a la certificación y la lista de 17 habilidades y conocimientos;
- marco de aprobación que establece los criterios aplicables a los organismos de certificación.
Es en este contexto que AFNOR Certification se ha convertido en el primer organismo de certificación aprobado por la CNIL para certificar las competencias de los DPO.
El certificado constituye un vector de confianza tanto para la organización que utiliza estas personas certificadas como para sus clientes, proveedores, empleados o agentes.
En conclusión, la certificación demuestra las competencias y los conocimientos del RPD según las normas CNIL. También permite, a las empresas clientes, tranquilizar a sus clientes respecto a la protección de sus datos personales.
Una certificación adquirida por nuestra firma
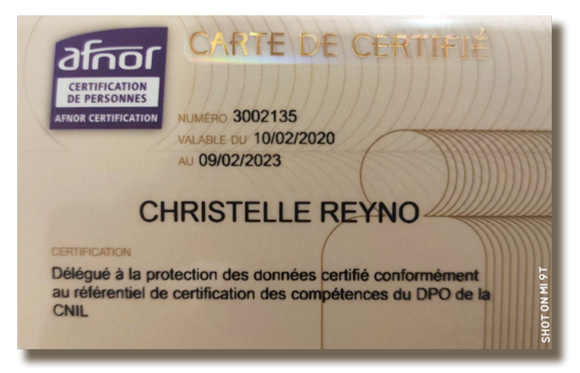
Maître Christelle REYNO fue certificada por AFNOR el 10 de febrero de 2020 y posee el certificado no. 3002135.
Artículo publicado el 2 de mayo de 2020. Su contenido refleja el contexto de su publicación.
¿Alguna pregunta sobre tu situación? Contacta con la firma ↗