Evaluación preliminar gratuita
FRENES

Violaciones de datos Francia 2026 – Informe de febrero

← La revista / Datos y RGPD

Violaciones de datos Francia 2026 – Informe de febrero | PROTECTOR LEGAL

Publicación del despacho · publicada el 28 de febrero de 2026
Violaciones de datos en Francia 2026 - Ciberseguridad y protección del RGPD
Francia se enfrenta a una cibercrisis sin precedentes a principios de 2026 – © LEGALPROTECH-Avocats

VIOLACIONES DE DATOS EN FRANCIA

Revisión de febrero de 2026: lo que toda organización debe recordar

Por Christelle REYNO — Abogada del Colegio de Abogados de Guadalupe, Saint-Martin y Saint-Barthélemy

DPO certificado CNIL-AFNOR • LEGALPROTECH-AVOCATS • Baie-Mahault, Guadalupe

Lo que exige la ley y lo que revelan estas violaciones

Francia atraviesa una cibercrisis sin precedentes a principios de 2026. Más de un centenar de incidentes denunciados, 60 millones de líneas de datos comprometidas en cuatro semanas y organizaciones públicas entre las primeras víctimas: el panorama es alarmante. Pero más allá de las cifras, lo que nos sorprende, como OPD, es la recurrencia de las mismas causas fundamentales, causas que el RGPD, precisamente, está diseñado para prevenir.

Este artículo analiza las violaciones más notables del período, identificando para cada una lo que podría (y debería) haberse hecho. No se trata de sobrecargar a las víctimas, sino de recordarnos que el cumplimiento del RGPD no es una obligación administrativa: es un sistema de protección cuya eficacia depende enteramente del rigor de su implementación.

Los principios fundamentales que estas violaciones tienen en común

El RGPD establece varios requisitos claros que cada controlador y procesador de datos debe respetar. Las violaciones que se analizan a continuación revelan que estos principios fueron, en la mayoría de los casos, ignorados o aplicados de manera insuficiente:

  • Artículo 5 — Principios relativos al tratamiento
  • Minimización de datos: recopilar sólo lo estrictamente necesario para la finalidad declarada
  • Precisión, integridad y confidencialidad: proteja los datos del acceso no autorizado
  • Limitación de retención: no conservar los datos más allá de su vida útil
  • Artículo 25 — Protección de datos por diseño
  • Diseñar sistemas integrando la protección de datos desde la fase de desarrollo, no en respuesta a un incidente
  • Artículo 32 — Seguridad del procesamiento
  • Implementar medidas técnicas y organizativas adaptadas al nivel de riesgo: cifrado, autenticación fuerte, control de acceso, pruebas de penetración periódicas
  • Artículo 28 — Subcontratistas y corresponsables
  • Garantizar contractualmente que los socios, proveedores de servicios y corresponsables ofrezcan garantías de seguridad equivalentes

Tres errores sistémicos que deben corregirse urgentemente

  1. “Es el Estado, es nacional, por lo tanto es seguro” — Una presunción peligrosa

Una de las ilusiones más extendidas es la de considerar que una plataforma nacional o interministerial está, por naturaleza, protegida. Las violaciones de FICOBA, DINUM, France Travail y OFB demuestran lo contrario. La “nacionalidad” de un proveedor de servicios o plataforma no constituye ninguna garantía de seguridad. El RGPD no hace distinciones: ya sea que el responsable del tratamiento sea público o privado, francés o europeo, sus obligaciones son idénticas. Trabajar con una plataforma estatal no exime de un análisis de riesgos, de una cláusula de seguridad contractual ni de una verificación de las medidas implementadas.

  1. Tener un DPO y “escuchar de verdad”

Varias de las organizaciones víctimas tenían referentes DPO o GDPR. En algunos casos documentados (en particular, France Travail), los análisis de impacto (AIPD) identificaron correctamente los riesgos y recomendaron medidas correctoras. Parece que no siempre se han implementado medidas. La CNIL también lo considera una circunstancia agravante.

Un DPO no es una función de visualización. Su función es alertar, asesorar y apoyar. Cuando sus recomendaciones son ignoradas por la dirección o los departamentos de TI, la organización está expuesta no sólo a una infracción, sino a una sanción agravada. No basta con nombrar un DPO: hay que darle los medios para actuar y comprometerse a seguir sus recomendaciones.

  1. Cada institución debe contar con un Gerente de Seguridad de Sistemas de Información (CISO) interno

Las violaciones de este período resaltan un punto ciego crítico: la ausencia, en muchas instituciones públicas y empresas que procesan datos sensibles, de un CISO dedicado con autoridad real y su propio presupuesto. La ciberseguridad no puede gestionarse como una función periférica confiada a un proveedor de servicios externo o absorbida por un departamento de TI ya sobrecargado.

Un CISO interno permite la detección temprana de comportamientos anormales, respuesta rápida a incidentes, implementación continua de políticas de seguridad y diálogo permanente con el DPO. Esta función ya no es opcional: es estratégica.


A continuación se muestra un análisis de ciertas violaciones de febrero de 2026.


CEGEDIM SANTÉ — La traición del campo de comentarios

🔗 Fuente: El Ministerio de Sanidad lo confirma — franceinfo.fr

🔗 Fuente: Decisión CNIL 2024 — cnil.fr

Los hechos

Revelado el 26 de febrero de 2026 durante el programa de las 8 p.m. En la noticia de France 2, esta violación es una de las más graves jamás documentadas en el sector sanitario en Francia. A través de una intrusión en el software MLM (MonLogicielMedical.com), utilizado por 3.800 médicos, el grupo cibercriminal dumpsec habría filtrado los datos de millones de pacientes.

Los datos administrativos expuestos incluyen nombres y apellidos, fechas de nacimiento, direcciones postales y electrónicas, números de teléfono. Para varios miles de pacientes, lo que se exfiltró fueron las anotaciones gratuitas ingresadas por los médicos en los campos de comentarios: información extremadamente privada.

El punto central: las áreas libres de comentarios

Lo que hace que esta violación sea particularmente grave no es tanto el volumen de datos administrativos expuestos (ciertamente considerable) como el contenido de los campos de comentarios gratuitos. Algunos médicos han utilizado estas áreas para registrar información extremadamente confidencial:

  • Estado serológico (particularmente VIH)
  • Orientación sexual
  • Historia de violencia sexual, incesto, violación.
  • Antecedentes penales
  • Situaciones familiares íntimas
  • Datos políticos, religiosos

Figuras políticas destacadas aparecen en esta base de datos. Este campo de “comentarios administrativos”, dejado en texto libre a discreción de cada profesional, se ha convertido en el vector de una violación de una escala e intimidad sin precedentes.

Puntos de vigilancia y recomendaciones

Medida esencial: organizacional y de comportamiento

La medida más decisiva no es técnica: es comportamental. Nunca debes introducir datos sensibles (en el sentido del artículo 9 del RGPD) en campos de texto libre.

Esta regla, que debería enseñarse durante la formación inicial de los profesionales de la salud y recordarse en cualquier política para el uso de software médico, habría sido suficiente para neutralizar la mayor parte del daño. El software puede verse comprometido: lo que no se ingresa no se puede robar.

Los campos de comentarios son espacios funcionales, no archivos médicos. A menudo se benefician de un cifrado no diferenciado, de restricciones de acceso específicas y de control de contenido. Por lo tanto, introducir datos relacionados con la salud, la sexualidad o la religión constituye una violación del RGPD.

Medidas técnicas adicionales para el editor de software

  • Cifrado de campos libres en reposo: las anotaciones de texto deben cifrarse individualmente, a diferencia de los datos administrativos estructurados
  • Se requiere autenticación multifactor (MFA) para todos los accesos médicos
  • Registro y detección de anomalías: las solicitudes anormales en cuentas de médicos pueden activar una alerta inmediata

Cabe recordar que el 5 de septiembre de 2024, la CNIL impuso una multa de 800.000 euros a la empresa por haber tratado datos de salud sin autorización, en el marco de un “observatorio médico”. En este caso los datos deberían haber sido anonimizados y no seudonimizados.


💡 Consejos de su DPO certificado por CNIL-AFNOR

→ Capacite a los médicos usuarios para que NUNCA ingresen información confidencial (salud, sexualidad, religión, datos legales) en los campos de comentarios o notas de cualquier software.

→ Verifique, en los contratos con editores de software médico, las cláusulas de seguridad, cifrado y responsabilidad en caso de violación; esta es una obligación según el artículo 28 del RGPD.

→ Solicite documentación a su editor sobre las medidas de seguridad aplicadas a los campos no estructurados: si esta documentación no existe, esto ya es una señal de alerta.

→ Recordar a los profesionales sanitarios: lo que no se debe circular no se debe incautar. La prevención técnica no puede compensar las malas prácticas de entrada de datos.

CAF/DINUM — Datos RSA expuestos por la cadena interadministración

🔗 Fuente: FrenchBreaches — Análisis del incidente CAF/DINUM

🔗 Fuente: Declaración oficial CNAF — caf.fr

Los hechos

Revelada el 25 de febrero de 2026, esta violación afecta a los beneficiarios de la Renta Activa Solidaria (RSA). La intrusión no se produjo en los sistemas de la propia CNAF, sino en los de la DINUM -Dirección Digital Interministerial- que constituye el canal de transmisión de datos entre la CAF y los consejos departamentales como parte de la instrucción RSA.

Los datos comprometidos son particularmente sensibles: número de beneficiario, número de seguridad social (NIR), nombre y apellidos, datos de contacto, fechas vinculadas a derechos y deberes. No se vulneraron datos bancarios ni contraseñas, pero la combinación de identidad + NIR + datos de contacto constituye una base suficiente para campañas de phishing e intentos de robo de identidad ultradirigidos.

Puntos de vigilancia y recomendaciones

Una observación preliminar: las comunidades receptoras no tienen otra opción

Hay que decirlo claramente: un consejo departamental que recibe datos RSA vía DINUM no tiene alternativa. DINUM es una infraestructura exigida por el estado: nadie elige usarla, nos conectamos a ella porque así es como está diseñado el sistema. Recomendar a una comunidad que “prefiera una plataforma más segura” sería tan poco realista como aconsejarle que elija otro estado.

El verdadero problema revelado por este incidente es que la propia cadena interministerial no era suficientemente segura. Esta es una responsabilidad que recae en el Estado –en la DINUM y los ministerios interesados– y no en las organizaciones que reciben los datos. Dicho esto, se imponen ciertas obligaciones a todos los actores de la cadena, cualquiera que sea su posición.

Cuál es la responsabilidad de DINUM y el Estado — medidas técnicas

  • Cifrado de extremo a extremo de los flujos entre administraciones: los datos en tránsito entre la DINUM y los consejos departamentales deberían haber sido cifrados sistemáticamente; esta es una obligación de seguridad que incumbe al operador de la cadena
  • Partición de entornos de transmisión: el acceso comprometido a un nodo de tránsito no debería permitir la extracción de datos claros
  • Autenticación fuerte (MFA) obligatoria en todos los accesos a canales interministeriales: medida incluida en la gobernanza de DINUM
  • Monitoreo de flujos anormales en tiempo real: un volumen inusualmente alto de solicitudes o exportaciones debería activar una alerta automática

Lo que cada eslabón de la cadena aún puede controlar

  • Mapear con precisión los flujos recibidos y transmitidos: incluso sin controlar la plataforma, cada organización debe saber qué datos recibe, de quién y qué hace con ellos; esta es una obligación del registro de procesamiento
  • Nunca retransmita datos de la cadena DINUM mediante mensajería electrónica estándar: un correo electrónico es un canal inseguro, incluso internamente, incluso dentro de la administración
  • Cuestionan formalmente al Estado sobre las garantías de seguridad de la cadena: una comunidad receptora puede y debe solicitar, en el marco del convenio que la vincula a la CAF o a la DINUM, documentación sobre las medidas de seguridad aplicadas

Lo que impone la ANSSI — para que conste

Para las organizaciones que tienen control sobre la elección de su plataforma de intercambio, fuera de la cadena interministerial impuesta, los requisitos mínimos de seguridad a verificar son los siguientes:

  • Cifrado de extremo a extremo de datos en tránsito y en reposo
  • Autenticación de dos factores para todos los usuarios
  • Trazabilidad completa del acceso: quién, qué, cuándo, desde dónde
  • Aislar entornos por nivel de sensibilidad de datos
  • Para datos particularmente sensibles: alojamiento en infraestructura calificada SecNumCloud (ANSSI)
  • Contrato de subcontratación conforme al artículo 28 RGPD con el operador de la plataforma
  • Pruebas de penetración anuales realizadas por un proveedor de servicios calificado

Estos criterios se aplican tanto a plataformas privadas como a herramientas digitales estatales. La calificación pública de una infraestructura no constituye una garantía de conformidad: este incidente lo demuestra.


💡 Consejos de su DPO certificado por CNIL-AFNOR

→ Nunca retransmita datos de flujos entre administraciones internamente mediante mensajería electrónica estándar. Incluso recibidos de un organismo estatal, estos datos siguen siendo datos personales sensibles sujetos a todas sus obligaciones del RGPD.

→ Mapee los datos que recibe a través de la cadena DINUM/CAF en su registro de procesamiento: usted es responsable del procesamiento tan pronto como utilice estos datos, incluso si no ha elegido la plataforma que se los envía.

FICOBA / DGFiP — El archivo bancario nacional comprometido

🔗 Fuente: IT Social — DGFiP confirma exfiltración de FICOBA

Los hechos

El 18 de febrero de 2026, la Dirección General de Finanzas Públicas (DGFiP) reveló que un actor malicioso había accedido ilegítimamente a FICOBA – el Archivo de Cuentas Bancarias Nacionales – usurpando los identificadores de un funcionario con acceso interministerial. La intrusión, activa desde finales de enero de 2026, permitió consultar y extraer datos relativos a 1,2 millones de cuentas bancarias, incluidos los datos bancarios completos (RIB e IBAN), la identidad del titular, la dirección postal y, en determinados casos, el identificador fiscal.

FICOBA es uno de los archivos administrativos más sensibles del Estado: enumera todas las cuentas abiertas en Francia. Un IBAN por sí solo no permite el débito directo, pero combinado con datos de identidad completos constituye una base formidable para el fraude de transferencias, el phishing bancario personalizado o el robo de identidad documental.

Se notificó a la CNIL, se presentó una denuncia y se movilizó a la ANSSI.

Punto de vigilancia y recomendaciones

Medidas técnicas

  • Autenticación multifactor obligatoria (MFA): cualquier acceso a un archivo de tal sensibilidad debe estar protegido por un segundo factor de autenticación; una contraseña por sí sola no es suficiente
  • Monitoreo del comportamiento en tiempo real: las herramientas de detección de anomalías (volúmenes de acceso inusuales, franjas horarias atípicas, exportación masiva de datos) deberían haber activado una alerta mucho antes de que la intrusión alcanzara los 1,2 millones de cuentas
  • Cifrado de los datos extraídos: incluso en caso de acceso ilegítimo, los datos cifrados en origen no se pueden utilizar sin la clave

Medidas organizativas

  • Principio de privilegio mínimo: un funcionario público solo debe acceder a los datos estrictamente necesarios para sus misiones; nunca se debe otorgar acceso amplio y permanente a FICOBA sin una justificación operativa documentada
  • Revisión periódica de los derechos de acceso: las cuentas interministeriales poco utilizadas son los objetivos preferidos; una revisión trimestral de las autorizaciones activas permitiría detectar y revocar el acceso inactivo o sobredimensionado
  • Política de segregación de funciones: ningún agente por sí solo debería tener la capacidad de acceder y extraer masivamente datos de un archivo tan sensible
  • Ejercicios de respuesta a incidentes: simule periódicamente escenarios de robo de credenciales para probar la detección y la respuesta del equipo

💡 Consejos de su DPO certificado por CNIL-AFNOR

→ Verifique para cada procesamiento de datos financieros o bancarios que los derechos de acceso estén estrictamente limitados a las necesidades operativas y documente esto en el registro de procesamiento.

→ Asegúrese de que su organización tenga un procedimiento para revocar inmediatamente el acceso en caso de que se sospeche que la cuenta está comprometida.

→ Integrar en los contratos de trabajo y en los estatutos informáticos una cláusula explícita sobre las obligaciones de confidencialidad vinculadas al acceso a ficheros sensibles.

→ Para organizaciones que procesan datos financieros confidenciales: una auditoría anual de los derechos de acceso no es una opción, es una medida de seguridad básica en el sentido del artículo 32 del RGPD.

IDMERIT — La filtración KYC que expone a 53 millones de franceses

🔗 Fuente: Futura Sciences — IDMerit: 53 millones de franceses afectados

Los hechos

Descubierta por Cybernews, esta filtración global es particularmente preocupante para Francia. La base de datos de terabytes propiedad de IDMerit, una empresa especializada en soluciones Conozca a su cliente (KYC), expone mil millones de registros confidenciales que incluyen nombres, direcciones, fechas de nacimiento, números de identificación nacional, números de teléfono y direcciones de correo electrónico.

Francia se encuentra entre los países más afectados con 53 millones de registros. Estos datos son utilizados por empresas para verificar la identidad de sus clientes en los sectores bancario, fintech, seguros, salud y aduanas. La ironía es cruel: una plataforma diseñada para prevenir el fraude se convierte en el vector de un posible fraude a gran escala.

Puntos de vigilancia y recomendaciones

Lo que este incidente revela sobre todo: un riesgo sistémico

Antes de hacer recomendaciones, debemos hacernos una pregunta que mucha gente evita: ¿realmente podemos elegir nuestro proveedor KYC?

La respuesta honesta es: a menudo no. El mercado de verificación de identidad está dominado por un puñado de actores globales y algunos otros. En muchos casos, el proveedor de servicios no lo elige libremente la empresa: lo impone el banco asociado, lo integra en un procesador de pagos (Stripe, Adyen, etc.) o lo integra en un SaaS empresarial. Es posible que la organización cliente ni siquiera sepa que IDMerit se encuentra en algún lugar de su cadena de procesamiento.

Esta concentración del mercado crea una dependencia masiva de actores cuya seguridad nadie (ni los clientes directos ni los reguladores nacionales) controla realmente. Por lo tanto, no se trata tanto de un problema de responsables del tratamiento de datos individuales como de un problema de estructura sectorial. La filtración de IDMerit es reveladora: cuando un solo actor agrega las identidades de 53 millones de franceses, una sola filtración es suficiente para exponer potencialmente a todos los adultos de un país.

¿Cuál es la responsabilidad del regulador y del legislador?

  • Fortalecer las obligaciones de seguridad impuestas a los proveedores de KYC en sectores regulados (banca, seguros, salud) a través de autoridades sectoriales (ACPR, AMF) además del RGPD
  • Exigir auditorías de seguridad independientes periódicas en las plataformas KYC que operan en el mercado europeo, cuyos resultados se comunicarían a las autoridades supervisoras

Lo que debe garantizar el proveedor de KYC: medidas técnicas

  • Control estricto del acceso a la base de datos: una base de datos que agrega las identidades nacionales de miles de millones de personas nunca debe ser accesible sin una segmentación sólida de la red, una lista blanca de direcciones IP autorizadas y una autenticación sólida
  • Cifrado diferenciado por categoría de datos: los números de identificación nacional y los datos del pasaporte merecen un mayor nivel de protección que los datos de contacto
  • Detección y apagado automático en caso de acceso o extracción masiva: el comportamiento anormal en una base de datos de este tamaño debería desencadenar una alerta e interrupción inmediata
  • Pruebas de penetración periódicas y rigurosas, realizadas por proveedores de servicios independientes calificados

Qué pueden controlar aún los responsables del tratamiento

  • Mapee con precisión los datos transmitidos en cada cadena KYC: incluso sin controlar al proveedor de servicios, controlamos lo que les enviamos; solo transmitimos los datos estrictamente necesarios para la verificación.
  • Identifique si un actor como IDMerit aparece como subcontratista de segundo nivel de su principal proveedor de servicios e inclúyalo en el registro de actividades de procesamiento; esto es una obligación del RGPD, no una opción
  • Garantizar, como mínimo, que el contrato con el proveedor directo de KYC contenga la obligación de notificar en caso de infracción, incluso si el derecho a auditar sigue siendo teórico frente a los principales actores
  • Prepare un plan de gestión de crisis anticipando una brecha con un proveedor de servicios externo: cuando no puede elegir un proveedor de servicios, al menos puede tener una opción de respuesta

💡 Consejos de su DPO certificado por CNIL-AFNOR

→ Para empresas del sector financiero: comprueba si tu herramienta empresarial incluye un proveedor de servicios KYC y cuál; ​​esta información debe aparecer en tu registro de tramitación y en tus avisos informativos a los interesados.


CNRS — Datos de antiguos agentes en libertad

🔗 Fuente: Comunicado de prensa oficial del CNRS — cnrs.fr

🔗 Fuente: KultureGeek — Análisis detallado de violaciones

Los hechos

El 16 de febrero de 2026, el CNRS anunció que había identificado descargas no autorizadas de archivos que contenían datos personales y profesionales de personas pagadas por la organización antes del 1 de enero de 2007. Los datos expuestos son particularmente sensibles: nombres, nombres, fechas de nacimiento, direcciones postales, números de seguridad social y declaraciones de identidad bancaria (RIB).

El servidor comprometido fue aislado y cerrado inmediatamente. Se notificó a la CNIL y a la ANSSI y se presentó una denuncia ante la fiscalía de París. El incidente no se extendió al resto de la infraestructura. Lo que plantea sobre todo la pregunta: ¿por qué a veces todavía se puede acceder a datos de hace casi veinte años en un servidor conectado?

Punto de vigilancia y recomendaciones

Medidas técnicas

  • Separación estricta de entornos activos y de archivo: los datos del personal anterior no tienen ningún motivo para residir en los mismos sistemas conectados que los datos del personal actual; deben almacenarse en entornos fuera de línea o estrictamente segregados.
  • Cifrado de archivos de recursos humanos en reposo: los archivos conservados con fines legales deben cifrarse, lo que hace que su exfiltración sea inutilizable sin la clave de descifrado
  • Control y trazabilidad del acceso a los datos históricos: todo acceso a los archivos debe ser nominativo, justificado y registrado, con alerta automática en caso de comportamiento anómalo

Medidas organizativas

  • Política de retención y purga documentada y aplicada de manera efectiva: cada categoría de datos de RR.HH. debe tener un período de retención definido, conocido por los equipos e implementado; los datos de ex agentes no se pueden conservar indefinidamente
  • Registro de actividades de procesamiento actualizado: el mapeo de datos históricos de RRHH debe aparecer allí con los períodos de retención asociados y estar sujeto a una revisión anual
  • Revisión periódica de servidores y bases de datos: identificar periódicamente datos residuales, olvidados o huérfanos que continúan existiendo sin justificación operativa o legal
  • Sensibilización entre los equipos de recursos humanos y TI: un archivo no está menos expuesto que una base de datos activa: su protección merece el mismo nivel de exigencia

💡 Consejos de su DPO certificado por CNIL-AFNOR

→ Audite ahora sus bases de datos de recursos humanos: ¿sabe exactamente qué datos de qué antiguos agentes se conservan todavía, dónde y durante cuánto tiempo?

→ Los datos de antiguos empleados conservados sin un período de conservación definido constituyen una doble violación: se ignora el principio de limitación de la conservación (art. 5 RGPD) y se mantiene abierta una superficie de ataque innecesaria.


CONCLUSIÓN: El cumplimiento del RGPD no es una opción

Las violaciones analizadas en este artículo no son inevitables. Son, para la gran mayoría, consecuencia de incumplimientos predecibles, documentados y evitables. Autenticación insuficiente, campos libres utilizados para introducir información sensible, flujos interadministrativos no seguros, archivado de datos sin duración limitada, subcontratistas insuficientemente verificados: estos defectos vuelven como un leitmotiv.

El RGPD no exige perfección. Impone proporcionalidad: medidas adaptadas al nivel de riesgo. Para las organizaciones que procesan datos de salud, financieros o de población vulnerable, como los beneficiarios de RSA, este nivel de riesgo es alto y se deben tomar medidas en consecuencia.

Francia está pagando ahora el precio de años de inversión insuficiente en ciberseguridad y cumplimiento. La CNIL está intensificando sus controles y sanciones. Las víctimas están comenzando a ejercer sus derechos ante los tribunales. Las organizaciones que no actúan a tiempo están expuestas a un triple riesgo: financiero, reputacional y criminal.

Aún hay tiempo para actuar…


Artículo publicado el 28 de febrero de 2026. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Autoridades locales: la CNIL intensifica sus controles GDPR en 2025 – Lo que necesita saber

← La revista / Datos y RGPD

Autoridades locales: la CNIL intensifica sus controles GDPR en 2025 – Lo que necesita saber

Publicación del despacho · publicada el 17 de julio de 2025

El papel de la CNIL y sus publicaciones oficiales

La Comisión Nacional de Tecnologías de la Información y Libertades (CNIL) es la autoridad administrativa independiente responsable de garantizar el respeto de los derechos y libertades en materia de datos personales. Apoya, regula, controla y sanciona a los actores públicos y privados en el marco del Reglamento General de Protección de Datos (RGPD).

Cada año, la CNIL publica varios documentos importantes:

  • El informe anual, que hace balance de las acciones de control, sanciones, novedades regulatorias y tecnológicas;
  • El programa de control, publicado en forma de comunicado de prensa, que fija los temas de control prioritarios para el año;
  • El plan estratégico plurianual, que establece las principales orientaciones a medio plazo;
  • Comunicados de prensa relacionados con sanciones, recomendaciones, herramientas y guías prácticas para responsables del tratamiento.

Estas publicaciones constituyen referencias para los actores públicos, en particular las autoridades locales, que regularmente son objeto de controles.

Dos publicaciones importantes que las comunidades deben conocer en 2025

Dos documentos publicados por la CNIL a principios de 2025 deberían llamar la atención de las autoridades locales:

  1. El plan estratégico 2025-2028, publicado en enero de 2025, define cuatro áreas prioritarias: ciberseguridad, inteligencia artificial, protección de menores y usos digitales cotidianos.
    https://www.cnil.fr/sites/cnil/files/2025-01/plan_strategique_cnil_2025-2028.pdf
  2. El programa de control 2025* anunciado en marzo de 2025 mediante comunicado de prensa, indica que la ciberseguridad de las autoridades locales es una de las prioridades de control del año:
    “En 2025, la CNIL se centrará en los datos recopilados a través de aplicaciones móviles, la ciberseguridad de las autoridades locales y el procesamiento de datos por parte de la administración penitenciaria. »
    https://www.cnil.fr/fr/les-controles-de-la-cnil-en-2025

Los seis principios fundamentales del RGPD

Para que conste, el artículo 5 del RGPD establece seis principios fundamentales que cualquier responsable del tratamiento debe respetar:

  1. Legalidad, lealtad y transparencia;
  2. Limitación de finalidades;
  3. Minimización de datos;
  4. Precisión;
  5. Limitación de retención;
  6. Integridad y confidencialidad (seguridad).

El sexto principio es particularmente crucial para las comunidades: requiere garantizar la seguridad de los datos personales mediante la implementación de medidas técnicas y organizativas adaptadas a los riesgos. El artículo 32 del RGPD especifica que estas medidas deben garantizar un nivel adecuado de seguridad, incluso contra pérdida, destrucción o acceso no autorizado a los datos.

Ejemplos de medidas técnicas:

  • Seguridad de las estaciones de trabajo: Instalación de antivirus, firewalls y actualización periódica de los sistemas para evitar el acceso fraudulento.
  • Gestión de acceso: Implementación de autenticación fuerte, contraseñas complejas e individuales y derechos de acceso limitados a las necesidades de los agentes.
  • Cifrado de datos: Uso de técnicas de cifrado para datos confidenciales, particularmente durante el almacenamiento o la transmisión.
  • Copias de seguridad periódicas: Realización de copias de seguridad frecuentes de los datos para evitar pérdidas en caso de incidencia.

Ejemplos de medidas organizativas:

  • Sensibilización y formación: Organización de sesiones de formación a agentes sobre buenas prácticas en protección de datos.
  • Gestión de autorizaciones: Definición clara de responsabilidades y derechos de acceso para cada agente, en función de sus misiones.
  • Procedimientos internos: Desarrollo de políticas de seguridad, planes de continuidad del negocio y procedimientos de gestión de incidentes.
  • Supervisión de subcontratistas: Verificación de que los proveedores de servicios cumplen con los requisitos del RGPD, particularmente en términos de seguridad de datos.

La implementación de estas medidas permite a las comunidades cumplir con los requisitos del GDPR, proteger los datos de los ciudadanos y fortalecer la confianza en los servicios públicos digitales.

El papel estratégico del Delegado de Protección de Datos (DPO)

También para que conste, el nombramiento de un Delegado de Protección de Datos es obligatorio para las autoridades públicas, incluidas las autoridades locales (artículo 37 RGPD).

El DPO es responsable de:

  • Informar y asesorar a la comunidad sobre sus obligaciones GDPR;
  • Vigilar internamente el cumplimiento de la normativa;
  • Cooperar con la CNIL y actuar como punto de contacto;
  • Realizar análisis de impacto y alertar en caso de alto riesgo.

La ausencia de un DPO constituye un incumplimiento formal. En 2024, la CNIL sancionó al municipio de Kourou con una multa de 5.000 euros seguida de una multa de 150 euros al día. https://www.cnil.fr/fr/la-cnil-sanctionne-la-commune-de-kourou-pour-non-designation-dun-dpo

El Delegado de Protección de Datos (DPO) desempeña un papel clave en la definición, implementación y seguimiento de medidas de seguridad técnicas y organizativas dentro de una autoridad local. Como punto de contacto entre la comunidad y la CNIL, garantiza que el procesamiento de datos cumpla con los requisitos del RGPD, en particular los del artículo 32 relativo a la seguridad de los datos. En concreto, el DPO apoya los servicios en la identificación de riesgos, la implementación de medidas adecuadas (cifrado, registro, gestión de autorizaciones, etc.) y la redacción de procedimientos internos (plan de gestión de incidentes, cláusulas contractuales con subcontratistas, cartas informáticas). También sensibiliza a los agentes sobre las buenas prácticas y participa activamente en la respuesta en caso de violación de datos: análisis del incidente, evaluación de las consecuencias, documentación y notificación a la CNIL si es necesario. Sin un DPO, una comunidad está expuesta a una gobernanza incompleta de la seguridad de los datos y a mayores riesgos legales, particularmente en caso de una auditoría.


Cómo LEGALPROTECH-AVOCATS apoya a las comunidades


LEGALPROTECH-AVOCATS lleva varios años trabajando con entidades públicas para garantizar su cumplimiento del RGPD.

Nuestra experiencia:

  • DPO subcontratado: asumimos el rol de Delegado de Protección de Datos en su nombre;
  • Auditor GDPR: auditoría de cumplimiento, recomendaciones operativas, mapeo de procesamiento;
  • Formador GDPR: formación a medida, práctica y contextualizada para agentes, referentes y cargos electos;
  • Asistencia CNIL: preparación de controles, respuesta a medidas cautelares, apoyo en caso de sanciones y gestión de notificaciones de vulneración de datos personales.

Testimonio

“En un entorno insular, el cumplimiento del RGPD plantea desafíos muy específicos. Entre la multiplicidad de sitios remotos, el acceso a veces limitado a los recursos digitales y la diversidad de las misiones de los agentes, garantizar una gobernanza coherente y segura de los datos personales sigue siendo un verdadero desafío. Es al mismo tiempo una responsabilidad jurídica, un imperativo operativo y un requisito ético hacia nuestros ciudadanos.

Para nosotros era fundamental contar con un apoyo que comprendiera la realidad de las comunidades de ultramar y que pudiera aportar soluciones pragmáticas adaptadas a nuestro territorio. Desde enero de 2025, LEGALPROTECH-AVOCATS ha llevado a cabo esta misión con experiencia y pedagogía que han sabido involucrar a nuestros equipos. Su enfoque concreto, lejos de auditorías puramente teóricas, nos permite avanzar con tranquilidad y establecer una verdadera cultura de protección de datos dentro de nuestros servicios. »


Florus NESTAR
Director General de Servicios del Consejo Departamental de Guadalupe

Artículo publicado el 17 de julio de 2025. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Chanel versus Jonak, ¿inspiración o imitación?

← La revista / Creación e innovación

Chanel versus Jonak, ¿inspiración o imitación?

Publicación del despacho · publicada el 5 de noviembre de 2024

La moda se basa, en esencia, en la inspiración. Pregunta a los grandes diseñadores y te sorprenderá saber el origen de sus piezas más bellas. Christian Dior, por ejemplo, se inspiró mucho… ¡en su perro Bobby! No hay colección sin un traje que lleve el nombre de su fiel compañero. Por esta razón, la directora artística de la Casa, Maria Grazia Chiuri, llamó a uno de los bolsos que creó para la marca el nombre de “Dior Bobby Bag”.

Pero ¿qué sucede cuando las casas de moda se inspiran unas en otras? Hoy en día, no es raro ver un modelo que funcione, disponible en todas las marcas. A menudo se acusa a Zara de imitación, pero ahora se enfrenta a la competencia de los gigantes chinos Shein, Ali Express y Temu, el nuevo chico de la cuadra.

Así, en 2020, Zara fue condenada, por ejemplo, por haber comercializado dos imitaciones de modelos de la marca RAINS, el Chaqueta Larga y el Parka[1]. Shein, por su parte, no duda en ofrecer copias de los modelos de Zara, como muestran los vídeos de TikTok comparando los modelos de ambas marcas mediante el hashtag #zaradupe (imitación Zara). Estos videos han acumulado casi 39,9 millones de visitas.

Es por tanto un nuevo modelo de consumo el que se está desarrollando. En un estudio realizado por Información privilegiada sobre negocios en 2023, más del 70% de los encuestados de la Generación Z declararon que a veces, o muy regularmente, compran imitaciones[2].

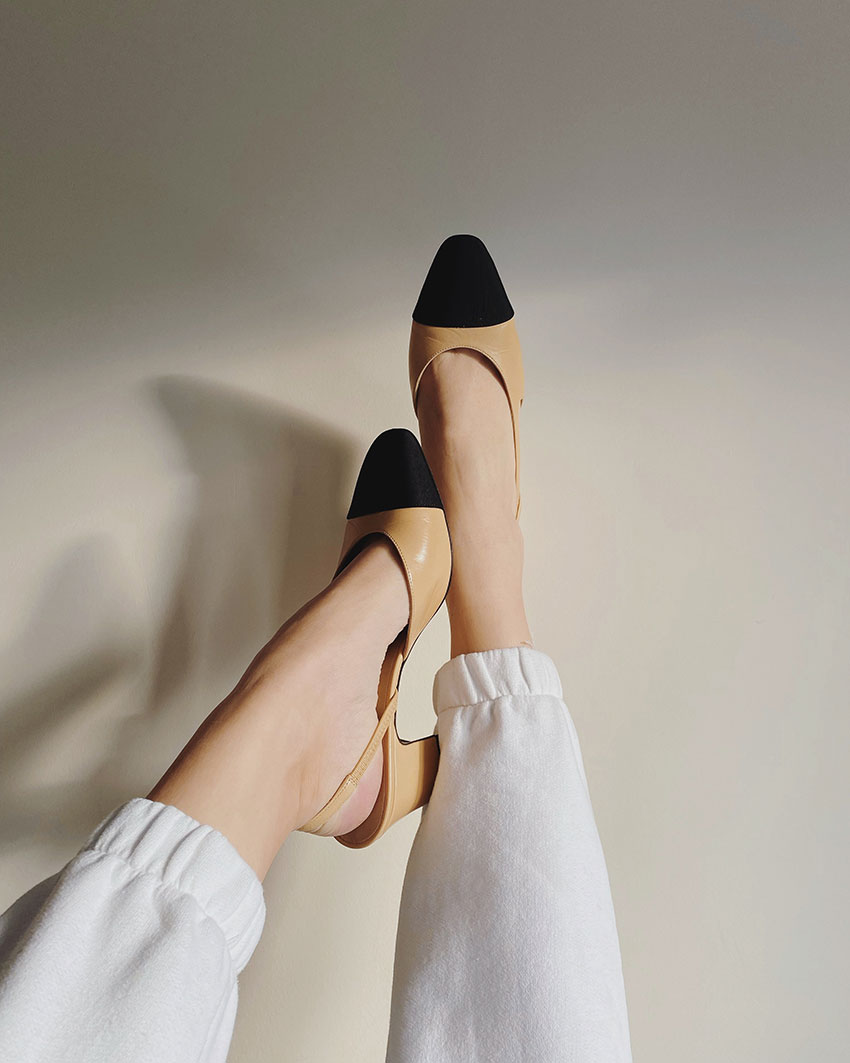
Es en este contexto que Chanel decidió atacar a Jonak, creyendo que este último había imitado algunos de sus códigos de identidad en varios modelos de zapatos. Entre estos códigos encontramos el emblemático modelo “sling-back” imaginado en 1957 por la propia Gabrielle Chanel. Estos zapatos de tiras bicolor son, según la Casa Chanel, el símbolo de la elegancia y la liberación de la mujer. Para Gabrielle Chanel, estos zapatos son “ el último punto de elegancia ”. Este modelo, que rápidamente se convirtió en un clásico, también lo lucieron Brigitte Bardot, Catherine Deneuve, Jane Fonda e incluso Romy Schneider.

La famosa Maison también acusó a Jonak de utilizar su cadena entrelazada en algunos de sus modelos. Ya no presentamos el modelo de cadena Chanel que encontramos en muchos bolsos icónicos o incluso en sus trajes.

Entonces, ¿podría el zapatero francés Jonak haberse inspirado demasiado en esta herencia cuando comercializó sus zapatos? Dhapou, Dhapop y Ivana ? Ésta es la pregunta a la que el Tribunal de Apelación de París tuvo que responder el 16 de octubre (CA París 16 de octubre de 2024 n°22-19513).
De hecho, Jonak ha comercializado zapatos bicolores con color beige y puntera negra, así como zapatos con cadena entrelazada. ¿Se trata de una simple inspiración del zapatero francés o es algo reprobable?

En primera instancia, el Tribunal de Comercio de París sólo condenó el modelo con la cadena entrelazada (TC París 15ᵉ cap., 17 de octubre de 2022, RG 2021005707), razón por la cual Chanel apeló.

El fundamento de la solicitud de Chanel no se basó en derechos de propiedad intelectual, sino en parasitismo. El parasitismo es un acto de competencia desleal que consiste, para un competidor, en interferir tras otro para beneficiarse de sus esfuerzos, sus inversiones, sus conocimientos y/o su notoriedad. La noción de parasitismo se basa en el artículo 1240 del Código Civil y ha sido desarrollada por la jurisprudencia (Corte de Casación, Sala Comercial, 6 de mayo de 1991, 89-16048; Cass. com., 16 de febrero de 2022, n° 20-13542). Así, el parasitismo permite, en particular, proteger elementos no cubiertos por los derechos de propiedad intelectual y aparece como una alternativa a la falsificación.

Como recuerda el Tribunal de Apelación de París en su decisión, era apropiado que Chanel aportara la prueba de “ la existencia de un valor económico individualizado resultante del conocimiento, el trabajo intelectual, la notoriedad y las inversiones, la inspiración o evocación de este valor económico que proporcione una ventaja competitiva al autor de los actos parasitarios, y una inspiración o evocación intencionada que sea injustificada y con fines de lucro. ».

Para demostrarlo, la casa de lujo aporta numerosos elementos como encuestas, certificaciones de sus gastos de marketing y publicidad por parte de su auditor, reseñas de prensa, pruebas de la exposición de estos zapatos en películas, museos, etc.

Así, si el Tribunal de Apelación especifica que “ la combinación de estos dos colores (beige y negro), además clásicos para el calzado, no puede ser apropiada por sí sola ”, Chanel pudo demostrar el valor económico individualizado y así oponerse a la comercialización de ciertos modelos por parte de Jonak.

El Tribunal de Apelación falló a favor de la Maison de rue Cambon y condenó a Jonak a pagar 150.000 euros por daño económico y 30.000 euros por daño moral. También le ordenó dejar de vender los modelos en cuestión en esta combinación de colores y retirarlos del mercado en el plazo de un mes, so pena de ser multado con 1.000 euros por día de retraso.

Este caso demuestra que hay muchas maneras de proteger sus creaciones.

La firma LEGALPROTECH-AVOCATS le apoya en la puesta en marcha de esta protección y le ofrece un asesoramiento personalizado para promocionar todos sus activos, puedan o no ser protegidos por propiedad intelectual.


Por Kelly PHAETON

Artículo publicado el 5 de noviembre de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Obligaciones del empleador en relación con la normativa interna

← El periódico / Trabajo y RRHH

Obligaciones del empleador relativas al reglamento interno

Publicación del despacho · publicada el 15 de septiembre de 2024

El reglamento interno constituye un instrumento fundamental en la gestión de las relaciones dentro de una empresa.
Además de establecer un marco disciplinario, sirve para proteger los derechos de los empleados, promover la seguridad y establecer un ambiente de trabajo supervisado y respetuoso con todos.
El Código del Trabajo impone al empleador una serie de obligaciones en la implementación, gestión y actualización de esta normativa.

Este artículo examina estas obligaciones en detalle para aclarar las responsabilidades legales que de ellas se derivan.

Obligación de implementar Reglamento Interno

De conformidad con el artículo L. 1311-2 del Código del Trabajo, el empleador tiene la obligación legal de establecer reglamentos internos en las empresas o establecimientos con 50 o más empleados.

Esta obligación se aplica después de un período de doce meses a partir de la fecha en que se alcanzó el umbral de cincuenta empleados.

En caso de incumplimiento de esta obligación, el empleador se expone a sanciones por parte de la inspección del trabajo.

Incluso por debajo de este umbral, el empleador puede optar por establecer reglamentos internos, pero estos últimos deben respetar las mismas obligaciones de contenido.

Obligación de contenido: cumplimiento del marco legal, regulatorio y convencional

El Código del Trabajo regula con precisión el contenido del reglamento interno. Esto debe incluir:

  • Medidas de desarrollo de la normativa relativa a higiene, salud y seguridad en la empresa: incluyen normas relativas a la prevención de riesgos profesionales, la obligación de utilizar equipos de seguridad, instrucciones contra el consumo de alcohol y drogas y cualquier otra medida encaminada a garantizar la seguridad de los empleados;
  • Normas generales y permanentes relativas a la disciplina: incluye los derechos y obligaciones de los empleados, horarios de trabajo, posibles sanciones disciplinarias (advertencias, despidos, despidos disciplinarios, etc.);
  • Disposiciones relativas al acoso moral y sexual, así como a las conductas sexistas: el reglamento interno debe incluir imperativamente una mención relativa a la prohibición del acoso, ya sea moral o sexual, de conformidad con la ley.
  • Derechos de defensa de los empleados: los empleados deben poder ejercer sus derechos de defensa, especialmente en caso de sanción disciplinaria. Esto incluye el derecho a una entrevista previa en el caso de sanciones graves.

Lo dispuesto en el reglamento debe ajustarse a las leyes vigentes y no puede incluir cláusulas que atenten contra derechos y libertades fundamentales, como vigilancia excesiva o normas discriminatorias, está estrictamente prohibido.

Obligación de consultar a los representantes del personal

Antes de adoptar o modificar el reglamento interno, el empleador debe consultar a los representantes del personal, en particular al Comité Económico y Social (CSE) en empresas con 50 o más empleados. Esta consulta permite informar a los empleados sobre las nuevas normas y fomentar el diálogo social sobre las condiciones de trabajo.

Si bien la opinión del CSE no es vinculante, es obligatorio solicitarla.

Obligación de comunicar, presentar y anunciar

Una vez finalizado, el reglamento interno deberá ser:

  • comunicado a la inspección del trabajo a la que esté adscrita la empresa o establecimiento;
  • radicado en el registro del tribunal laboral de la jurisdicción de la empresa o establecimiento;
  • puesto en conocimiento, por cualquier medio, de las personas que tengan acceso a los lugares de trabajo o locales donde se realice la contratación.

Esto se hace mediante publicación en las instalaciones de la empresa y, a menudo, a través de la intranet u otros medios de distribución.

Cada empleado debe poder consultar la normativa en cualquier momento.

Obligación de actualizar el Reglamento Interno

El reglamento interno no es fijo y debe actualizarse periódicamente para incorporar nuevas leyes y reglamentos.

Por ejemplo, en el documento se deben tener en cuenta las novedades legislativas en materia de acoso, discriminación o seguridad.

El empleador también debe garantizar que las regulaciones reflejen los cambios internos en la empresa, en particular la introducción de nuevas tecnologías o modificaciones en los procesos de trabajo que puedan influir en la seguridad de los empleados.

Sanciones en caso de incumplimiento de obligaciones

En caso de incumplimiento de las obligaciones relativas a la normativa interna, el empleador se expone a sanciones:

  • La inaplicabilidad de la norma contra los empleados y, en consecuencia, la cancelación de las sanciones impuestas;
  • Pago de una multa prevista para infracciones de cuarta clase, es decir, 135 €.

En conclusión, el desarrollo y actualización del reglamento interno representa un ejercicio riguroso para el empleador, quien debe asegurar que el documento cumpla con los requisitos legales. Este reglamento no es sólo un marco disciplinario, es también una herramienta para proteger a los empleados, garantizando la seguridad, el respeto a los derechos individuales y un ambiente de trabajo armonioso. Una adecuada gestión de este documento ayuda a evitar disputas y mantener una relación de confianza dentro de la empresa.

LEGALPROTECH-AVOCATS está a su disposición para apoyarle en la redacción, actualización y cumplimiento de su normativa interna, garantizando así el pleno respeto de sus obligaciones legales.

Artículo publicado el 15 de septiembre de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Legislación y normativa en torno a la ciberseguridad

← La revista / Datos y RGPD

Legislación y normativa en torno a la ciberseguridad

Publicación del despacho · publicada el 18 de julio de 2024

EL HERMANO MAYOR TE ESTÁ MIRANDO. O mejor dicho, los hackers te están observando. El rápido desarrollo de nuevas tecnologías expone a empresas y personas a riesgos crecientes de ciberseguridad. Las noticias suelen estar marcadas por ataques informáticos masivos.

Así, en enero pasado, dos operadores de pagos externos, Viamedis y Almerys, fueron víctimas de un ataque sin precedentes que resultó en la filtración de datos de más de 33 millones de personas. También podemos citar el famoso caso de la empresa británica Cambridge Analytica, que recopiló los datos de más de 50 millones de usuarios de Facebook, sin autorización, para crear un programa informático que permitiera predecir e influir en las elecciones de los votantes estadounidenses en 2018.

Según una encuesta de la Unión Europea publicada en mayo de 2022, el 28% de las pymes europeas fueron víctimas de ciberdelincuencia en 2021[1]. La ciberseguridad es un problema global. De hecho, el coste anual del ciberdelito para la economía mundial en 2020 se estima en 5,5 billones de euros, el doble que en 2015.[2].

Es fundamental tomar en serio estas nuevas amenazas. Según el Foro Económico Mundial, los ciberataques se encuentran entre los diez principales riesgos que enfrenta la humanidad[3].

Para hacer frente a estos riesgos, la ley ofrece todo un arsenal. Nos centraremos en las diferentes normativas que permiten regular y comprender los retos de la ciberseguridad.

El RGPD, una herramienta de prevención contra ciberataques

El Reglamento General de Protección de Datos (GDPR)[4] es un reglamento europeo adoptado el 27 de abril de 2016 y entró en vigor el 25 de mayo de 2018, destinado a proteger a las personas en lo que respecta al procesamiento de datos personales.

Complementa y refuerza las prerrogativas previstas en la Ley de Libertad y Protección de Datos de 1978[5]. La obligación de seguridad es una herramienta preventiva esencial para evitar los riesgos de recuperación de datos por parte de un tercero malintencionado.

De hecho, si la seguridad es uno de los principios fundamentales de esta última ley, el RGPD complementa y refuerza esta obligación (artículo 32). Prevé, en particular, la implementación de medidas técnicas y organizativas para proteger los datos (artículo 25), mantener un registro de violaciones de datos (artículo 33), realizar un análisis de impacto para tratamientos sensibles (artículo 35), notificar a la CNIL de cualquier violación de datos (artículo 33), así como informar a las personas de la violación de sus datos (artículo 34) y, sobre todo, el RGPD amplía la seguridad integrando la lucha contra los riesgos que amenazan la disponibilidad de los datos. datos donde la Ley de Protección de Datos solo tenía como objetivo proteger la confidencialidad y la integridad de los datos. El incumplimiento de estas normas puede dar lugar a una multa administrativa de hasta 20 millones de euros o el 4% del volumen de negocios (artículo 83).

El RGPD es el único texto que establece obligaciones concretas y precisas en materia de ciberseguridad. Si bien impone ciertas limitaciones a las empresas, permite prevenir mejor los ciberataques al permitirles fortalecer su defensa.

NIS y NIS 2, el establecimiento de una base común de protección

La directiva “Seguridad de redes y de la información” conocida como NIS 1 (Seguridad de redes y sistemas de información) fue adoptada el 6 de julio de 2016 con el fin de ayudar a los Estados miembros de la UE a enfrentar los desafíos cibernéticos garantizando un nivel alto y común de seguridad para las redes y sistemas de información de la Unión Europea.

La directiva NIS 2 del 27 de diciembre de 2022 refuerza los requisitos de la directiva NIS 1 y establece un alto nivel de ciberseguridad en toda la Unión Europea. Se amplía el ámbito de actuación y se refuerzan los requisitos de seguridad.

Así, mientras que la directiva NIS 1 cubría siete sectores de actividad (energía, transporte, banca, infraestructuras de mercados financieros, salud, agua potable, infraestructuras digitales), la directiva NIS 2 cubre dieciocho (los sectores cubiertos por NIS 1 a los que se suman las aguas residuales, el espacio, los servicios TIC, la administración pública, los servicios postales y marítimos, los residuos, los productos alimenticios, la investigación, la industria manufacturera, la producción química y los proveedores digitales) divididos entre dos categorías de empresas: Entidades Esenciales e Importantes. Entidades. La distinción entre los dos tipos de entidades depende de criterios de tamaño o sensibilidad de los sectores de actividad.

Las Entidades Esenciales son organizaciones o empresas que operan en un sector considerado crítico para el funcionamiento de la sociedad y la economía de la Unión Europea como EDF, TotalEnergies, Air France-KLM o los Hospitales AP-HP. Las Entidades Importantes son organizaciones o empresas que operan en sectores que, aunque no son tan críticos como los de las entidades esenciales, desempeñan un papel significativo en la economía y la sociedad de la Unión Europea, como Danone, La Poste, Amazon o Google.

Las sanciones por infracciones son importantes y pueden llegar hasta 10 millones de euros o el 2% de la facturación global para Entidades Esenciales y hasta 7 millones o el 1,4% de la facturación global para Entidades Importantes.

La transposición de la directiva NIS 2, prevista para octubre de 2024 en Francia, impondrá nuevas obligaciones a las empresas. Así, la dirección de la empresa tiene una gran implicación, ya que debe aprobar las medidas de gestión de riesgos y supervisar su implementación. Los miembros de la dirección deben recibir formación periódica para adquirir conocimientos y habilidades suficientes para identificar riesgos y evaluar las prácticas de gestión de riesgos de ciberseguridad y su impacto en los servicios prestados.

La ​​directiva NIS 2 también requiere la implementación de medidas técnicas y organizativas como análisis de riesgos y políticas de seguridad de los sistemas de información, seguridad de la cadena de suministro y control de los proveedores de la Nube, o incluso el uso de soluciones de autenticación multifactor.

La directiva NIS 2 también impone un marco para alertas y notificaciones de incidentes de ciberseguridad que van desde la alerta temprana hasta el informe final un mes después de la notificación del incidente.

ANSSI (Agencia Nacional de Seguridad de los Sistemas de Información) es la autoridad nacional en materia de ciberseguridad y ciberdefensa que será la encargada de velar por el cumplimiento de las obligaciones derivadas de la directiva que se transpondrá al ordenamiento jurídico nacional.

La transposición de la directiva NIS 2 es una oportunidad real para que las empresas mejoren su nivel de seguridad para hacer frente a las amenazas de ciberataques.

Medidas de protección reforzadas por la LPM

Finalmente, la ley de programación militar 2024-2030 o LPM fue adoptada el 13 de julio de 2023 y tiene como objetivo permitir a Francia hacer frente a nuevas amenazas y mantener su rango entre las principales potencias mundiales. De este modo, las ciberamenazas se tienen en cuenta en el ámbito de las nuevas cuestiones.

Con la aprobación de esta ley, el presupuesto dedicado a la cibernética se ha triplicado respecto a años anteriores, es decir, casi cuatro mil millones de euros. La LPM fortalece la seguridad de los sistemas de información críticos para la defensa nacional. Establece un marco regulatorio para proteger la infraestructura de los ciberataques.

Los operadores de vital importancia (OIV), es decir, entidades cuya operación es esencial para la supervivencia de la nación, que afectan a sectores como la energía, el transporte, la salud y las finanzas, están sujetos al cumplimiento de medidas de seguridad obligatorias. Este es también el caso de los operadores de servicios esenciales (OSE), que son aquellos que prestan un servicio esencial cuya interrupción tendría un impacto significativo en el funcionamiento de la economía o la sociedad. Por tanto, las OIV y los OSE tienen la obligación de notificar los incidentes de seguridad a la ANSSI. Por ejemplo, podemos citar la obligación de identificar y declarar sistemas de información de vital importancia por parte de la OIV con el fin de identificar los sistemas más críticos para los cuales un ataque comprobado tendría graves consecuencias para la Nación.

De manera más general, las empresas, según su categoría OIV u OSE, deberán respetar medidas de seguridad específicas, establecer procedimientos de detección y reacción ante incidentes y realizar auditorías de seguridad periódicas.

Buenas prácticas a adoptar

Las empresas pueden rápidamente sentirse perdidas ante la multiplicación de obligaciones impuestas por las normas antes mencionadas. Es por esto que se recomienda ir acompañado de un profesional del derecho acompañado de un profesional de ciberseguridad, con el fin de implementar buenas prácticas para evitar sanciones o incluso ciberataques.

En cuanto al RGPD, la firma LegalProtech-Avocats se especializa en la realización de auditorías RGPD y Maître Christelle Reyno también cuenta con la certificación AFNOR como Delegado de Protección de Datos Personales (DPO).

En cuanto a las directivas NIS 1 y 2, primero debe determinar si la directiva NIS 2 se aplica a su estructura (sector de actividad enumerado por la directiva, más de 250 empleados, facturación anual superior a 50 millones de euros y/o un balance anual superior a 43 millones de euros). Es necesario identificar los riesgos y definir las medidas de seguridad a implementar.

En cuanto al LPM, también es necesario establecer una gobernanza de seguridad a través de una política de seguridad clara y precisa.

Por lo tanto, es necesaria una auditoría de ciberseguridad para comprender los riesgos y establecer las medidas a tomar. También hay que pensar en la formación de los empleados de la empresa. Por todo ello, el despacho LegalProtech-Avocats, con sus socios, puede ayudarle a establecer un plan de acción.

[1] https://europa.eu/eurobarometer/surveys/detail/2280

[2] Sitio web del Parlamento Europeo: ¿Por qué es importante la ciberseguridad y cuáles son los costos de los ciberataques? | Temas | Parlamento Europeo (europa.eu)

[3] https://www.weforum.org/publications/the-global-risks-report-2021/

[4] Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo, de 27 de abril de 2016, relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales y a la libre circulación de dichos datos, y por el que se deroga la Directiva 95/46/CE

[5] Ley N° 78-17 de 6 de enero de 1978 relativa a informática, archivos y libertades.

Artículo publicado el 18 de julio de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Medidas preventivas para proteger su actividad del estado de cesación de pagos y medidas curativas

← El periódico / La vida empresarial

Medidas preventivas para proteger su actividad del estado de cesación de pagos y medidas curativas

Publicación del despacho · publicada el 27 de junio de 2024

Introducción

La gestión financiera de una empresa debe estar sujeta a una especial vigilancia para evitar o incluso prevenir el estado de cesación de pagos, sinónimo de grandes dificultades financieras. Existen procedimientos preventivos que permiten gestionar estas situaciones de forma proactiva y reactiva.

En su defecto, el procedimiento de recuperación judicial podrá constituir una medida reparadora cuyo objetivo será, como su nombre indica, “restaurar” la actividad de la empresa.

Medidas preventivas puestas a disposición de líderes empresariales y socios

Derecho de alerta de los asociados

En una empresa con dos o más socios, el derecho de alerta es un procedimiento preventivo que permite a los socios informar hechos susceptibles de comprometer la continuidad de las operaciones de la empresa. (L 223-236 Código de Comercio, L 225-232, Código Civil de 1855).

Estos hechos son graves o pueden ser graves, pero no causan la ruina inmediata de la empresa; de hecho, en esta hipótesis, la empresa no se encuentra en cesación de pagos, aún puede hacer frente a sus obligaciones vencidas con sus activos disponibles.

Los factores desencadenantes pueden ser financieros (situación neta negativa, situación de flujo de caja negativo, quiebra de un deudor importante, etc.), otros factores están vinculados al funcionamiento de la empresa (capacidad de autofinanciación negativa, pérdida de mercados importantes, inactividad notable y continua, etc.), una tercera serie incluye hechos de diversa naturaleza (huelgas grandes y repetidas, ajuste fiscal importante, destrucción de herramientas de producción, etc.).

A este respecto, cualquier socio podrá, dos veces por ejercicio, formular preguntas por escrito al gestor sobre cualquier hecho que pueda comprometer la continuidad de la operación. La respuesta del gerente se comunica al auditor, si existe. Si las respuestas no fueran satisfactorias, el auditor podrá remitir el asunto al presidente del tribunal comercial para que se consideren medidas que remedien la situación de la empresa.

En ausencia de auditor, los socios no pueden seguir directamente el procedimiento de alerta previsto en los artículos L. 234-1 y siguientes. del Código de Comercio para remitir el asunto al presidente del tribunal. Sin embargo, pueden recurrir a otros mecanismos legales, como la solicitud de nombramiento de un agente ad hoc o un conciliador, o emprender acciones legales para proteger los intereses de la empresa y sus acreedores (nombramiento de un administrador provisional por ejemplo).

Conciliación y mandato ad hoc, procedimientos confidenciales de solución amistosa

La conciliación y el mandato ad hoc son procedimientos confidenciales que permiten abrir un período de negociaciones con los acreedores para encontrar soluciones amistosas a las dificultades financieras de la empresa (artículos L. 611-4 y siguientes del Código de Comercio).

El propio gerente de la empresa puede así solicitar al presidente del tribunal comercial que nombre un conciliador o un agente ad hoc.

El procedimiento de mandato ad hoc puede ser solicitado por cualquier empresa que atraviese dificultades financieras, económicas o sociales, pero que aún no haya cesado en los pagos.

El procedimiento de conciliación está abierto a empresas que estén atravesando dificultades comprobadas o previsibles, y que –asimismo– no hayan estado en cesación de pagos por más de 45 días.

Ambas medidas tienen como objetivo facilitar las negociaciones entre la empresa y sus acreedores, con el fin de llegar a un acuerdo amistoso.

Estas medidas ofrecen una alternativa a procedimientos colectivos más pesados ​​y restrictivos (procedimiento de salvaguarda o recuperación) y son confidenciales. Finalmente, la conciliación ofrece una protección jurídica más formal en caso de aprobación del acuerdo, lo que le confiere fuerza ejecutiva.

Estos procedimientos confidenciales permiten tomar medidas correctivas antes de que la situación financiera de la empresa se deteriore aún más. A menudo adoptarán la forma de convenios celebrados con los acreedores, por una duración superior a la que se podría haber obtenido ante un juez (más de dos años). Ofrecen una primera línea de defensa contra las dificultades financieras al alentar a los gerentes a actuar con rapidez, preservando al mismo tiempo la reputación de la estructura. La confidencialidad de estos procedimientos dificulta su evaluación estadística. Por lo tanto, su tasa de éxito es poco conocida (algunos artículos mencionan una tasa de alrededor del 70%).

Para el empresario que desee beneficiarse de un plan de salvaguardia que le permita organizar la reestructuración de su empresa y la liquidación de sus deudas durante un período de hasta diez años, será aconsejable abrir un procedimiento de salvaguardia.

El procedimiento de respaldo, un procedimiento que permite una mayor probabilidad de supervivencia

El procedimiento de salvaguarda es el procedimiento último que permite, evitando el estado de cesación de pagos, encontrar soluciones para salvaguardar la actividad y el empleo.

De hecho, según una organización de estudios, France Stratégie, las empresas que eligen el procedimiento de salvaguardia obtienen mejores resultados que las que entran en suspensión de pagos.

De facto, las empresas que entran en salvaguardia gozan de mejor salud financiera que aquellas que entran en quiebra. Más del 62% de ellos obtuvieron un plan de reestructuración de deuda como parte del procedimiento de salvaguardia. Sin embargo, a pesar de estas cifras, pocas empresas adoptan una actitud proactiva y solicitan la apertura de un procedimiento de salvaguardia cuando aparecen las primeras dificultades.

Sin embargo, el procedimiento de salvaguardia está destinado a empresas que, sin estar en cesación de pagos, justifican dificultades que no pueden superar.

Si bien el procedimiento de salvaguarda es más formalizado que los procedimientos anteriores e implica el nombramiento de un administrador judicial responsable de asistir al deudor en la gestión de la empresa, a diferencia de los procedimientos anteriores permite congelar las deudas de la empresa.

El congelamiento de deudas como parte de un procedimiento de salvaguarda se manifiesta por:

  • la prohibición de pago de deudas anteriores,
  • la prohibición de que los acreedores emprendan acciones legales contra su empresa para obtener el pago de una suma de dinero o la rescisión de un contrato por falta de pago,
  • deteniendo el curso de los intereses legales y convencionales, así como todos los intereses de demora y recargos,
  • la prohibición a los acreedores de realizar nuevas inscripciones de hipotecas, prendas y privilegios sobre el patrimonio de su empresa,
  • o la facultad otorgada al administrador para continuar o no los contratos en curso cuando se abre el procedimiento.

La empresa se beneficiará así de un conjunto de normas derogatorias del derecho común y protectoras, que le permitirán continuar su actividad, fomentarán la adopción de un plan de salvaguardia y garantizarán que las responsabilidades no empeoren.

Para permitir la reorganización de la empresa, el tribunal designa un administrador judicial para apoyar al gerente.

Este último sólo está ahí para ayudarle.

El principio es, de hecho, que el gerente garantiza la administración de la empresa puesta en salvaguarda.

El administrador no puede tener la misión de administrar la empresa en lugar del deudor.

Así, sus misiones consistirán, en el marco del procedimiento de salvaguardia, de seguimiento (el administrador verifica que los actos realizados en el marco de la gestión de la empresa no sean contrarios al interés de la empresa o de sus acreedores), o de asistencia (el administrador asiste al gerente de la empresa en dificultades en todos los actos de gestión o en algunos de ellos).

Además, al final de un período de observación, se elabora un plan de salvaguardia para organizar la reestructuración de la empresa y la liquidación de sus deudas durante un período de hasta diez años (artículos L. 620-1 y siguientes del Código de Comercio), donde ante un juez, en el marco de un procedimiento con un juez que le haya asignado, sólo se podría obtener un período de gracia de dos años.

Durante la ejecución del plan, su empresa seguirá desarrollando su actividad con normalidad.

No obstante, si aparece que se encuentra en estado de cesación de pagos, deberá solicitar la apertura de un procedimiento judicial de recuperación, que tiene por objeto permitir la continuación de la actividad de la empresa, el mantenimiento del empleo y la liquidación de obligaciones.

Recuperación judicial, medida curativa ante la ocurrencia de un estado de cesación de pagos (L. 631-1 y siguientes del Código de Comercio).

En la vida de una empresa, ciertos momentos difíciles pueden requerir pasar por una administración judicial. Este es un pasaje temible pero no necesariamente insuperable,

Así, el cobro judicial es un procedimiento curativo que permite hacer frente al estado de cesación de pagos de una empresa estableciendo un plan de amortización de la deuda en un plazo máximo de 10 años.

En esta hipótesis, la empresa se encuentra en estado de cesación de pagos, lo que significa que se encuentra incapaz de hacer frente a las obligaciones (deudas reclamadas por sus cocontratistas, deudas sociales, deudas tributarias) adeudadas con sus activos disponibles (las sumas de las que la empresa puede disponer inmediatamente, como efectivo, cuentas bancarias, descubiertos en cuentas autorizados).

Sin embargo, el juez considera que el pasivo a tomar en consideración para caracterizar el estado de cesación de pagos es el pasivo inmediatamente exigible, que no ha dado lugar a moratoria o facilidades de pago por parte del acreedor.

El tribunal abrirá un período de observación durante el cual la empresa continuará su actividad con la asistencia de los órganos procesales (administrador y apoderado judicial, representante de los acreedores), lo que permitirá evaluar la situación económica y social de la estructura.

En este caso, la función del administrador puede ser asistirle y, en casos mucho más raros, garantizar la representación de la empresa (el administrador puede ser responsable de garantizar parcial o totalmente la administración de la empresa en crisis, lo que implica la desinversión total o parcial del deudor). Esta asistencia le permite beneficiarse de la experiencia de los profesionales para maximizar las posibilidades de éxito de la reorganización.

El objetivo de un procedimiento de recuperación es establecer un diagnóstico de la situación de la empresa y desarrollar un plan de recuperación mediante la continuación de la actividad (plan de amortización de la deuda a lo largo de 10 años como máximo) o, si es necesario, mediante la transferencia de la totalidad o parte de la empresa a un tercero.

Ofrece una segunda oportunidad a las empresas viables para recuperar y liquidar sus pasivos. También les ofrece una protección significativa gracias a normas de protección en beneficio de la sociedad idénticas a las del procedimiento de salvaguardia:

  • paralización de procedimientos individuales, paralización del tipo de interés y de inscripciones: Los acreedores ya no pueden iniciar ni continuar acciones judiciales para obtener el pago de sus deudas antes de la sentencia de apertura. Esta suspensión de procedimientos individuales protege a la empresa contra acciones que podrían comprometer su reorganización y le permite proteger su patrimonio frente a los acreedores.
  • prohibición de liquidación de acreedores anteriores: una vez abierto el procedimiento, se congela el reembolso de la mayoría de las deudas anteriores. Esto le da a la empresa un “bloqueo de respiro” al suspender los pagos y detener las demandas de acreedores individuales, lo que permite que los recursos se concentren en la reorganización y la continuación del negocio.

Sin embargo, cuanto antes la empresa se coloque bajo una medida judicial de recuperación del estado de cese de pagos, más probabilidades habrá de que adopte un plan de supervivencia para su actividad.


Conclusión

Los procedimientos preventivos y curativos presentados son fundamentales para evitar el estado de cesación de pagos y las dramáticas consecuencias que del mismo se derivan. Los socios y gerentes deben conocer estas herramientas y utilizarlas sabiamente para preservar la salud financiera de la empresa.

Consciente de la inminencia de una dificultad que sabe insuperable, un empresario puede ponerse bajo protección jurídica sin esperar a sufrir una cesación de sus pagos (pasivos vencidos superiores a los activos disponibles). En todos los casos, tan pronto como se produzca este estado de cese de pagos, se aconseja al gestor que solicite rápidamente la apertura de un procedimiento judicial de recuperación con el fin de preservar la sostenibilidad de su actividad.

Conocer mejor estos procedimientos es ya un primer paso para realizarlos a tiempo y evitar liquidaciones con consecuencias a menudo irreversibles.

La firma LEGALPROTECH-AVOCATS tiene la experiencia para asesorarlo y orientarlo hacia el procedimiento que más se adaptará a la resolución de sus dificultades.


por Anouk Thomar

Artículo publicado el 27 de junio de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Arte callejero y derechos de autor

← La revista / Creación e innovación

Arte callejero y derechos de autor

Publicación del despacho · publicada el 3 de junio de 2024

21,8 millones de euros. Este es el precio de la obra de arte callejero más cara del mundo y fue creada por el artista Banksy. Consideradas durante mucho tiempo una práctica ilegal, las etiquetas y los graffitis ahora tienen su lugar en las galerías de arte. Ya no hablamos de graffitis o grafiteros, sino de street art y artistas callejeros. En las Indias Occidentales las obras de arte callejero están muy presentes. Basta dar un paseo por Fort-de-France o Pointe-à-Pitre para admirarlos. Pero, ¿conocen los artistas sus derechos y son conscientes de la protección de la que se benefician sus creaciones?

El estado cambiante de las obras de arte callejero

El arte callejero, como su nombre indica, nació en la calle. Utilizado a menudo para transmitir mensajes de protesta o como acto de rebelión, estuvo prohibido durante mucho tiempo. Una época considerada marginal, es un arte que escapa de los marcos y que, por tanto, es difícil de comprender por la ley.

Así, paradójicamente, si a veces las comunidades o los ayuntamientos encargan obras de arte callejero, como es el caso en el distrito 13 de París, los artistas callejeros también pueden ser condenados por daños a la propiedad pública cuando no tienen autorización.

A este respecto, el artículo L322-1 del Código Penal castiga con multa de 3.750 euros y servicios comunitarios el acto de realizar inscripciones, señales o dibujos, sin autorización previa, en fachadas, vehículos, vías públicas o mobiliario urbano.

Siendo el derecho de propiedad casi sagrado en Francia, el mismo artículo castiga con dos años de prisión y una multa de 30.000 euros la destrucción, daño o deterioro de bienes ajenos. Por tanto, se recomienda encarecidamente que los artistas obtengan autorización previa de los propietarios. Esto es también lo que hizo la famosa Miss Tic antes de colocar sus emblemáticas plantillas desde su condena en 1999 por daños causados ​​por la colocación de una plantilla en la que estaba escrito “Egeria y yo lloramos”.

A pesar de estas limitaciones, el arte urbano continúa desarrollándose y tiende a salir de las calles para integrar galerías de arte y museos. Verdadera expresión de libertad, la práctica del arte callejero está en perfecta armonía con la letra de la ley del 7 de julio de 2016 relativa a la libertad de creación, arquitectura y patrimonio que establece en su artículo primero que “la creación artística es gratuita”. Esta libertad había sido consagrada previamente por el Tribunal Europeo de Derechos Humanos en 1988 que afirmó que “ quienes crean, interpretan, distribuyen o exhiben una obra de arte contribuyen al intercambio de ideas y opiniones esenciales para una sociedad democrática ” (TEDH, 24 de mayo de 1988, Müller y otros c. Suiza, solicitud n.° 10737/84).

Entre la libertad artística y la protección de la propiedad pública o privada, la línea es delgada y los jueces deben encontrar el equilibrio adecuado. Además, también podemos cuestionar el estatus de estas obras en relación con los derechos de autor.

Protección de derechos de autor

El artículo L112-1 del Código de Propiedad Intelectual protege “todas las obras de la mente, cualquiera que sea su género, forma de expresión, mérito o destino”. Así, nadie puede negar protección al arte callejero, siempre que sea original, invocando el hecho de que se trata de arte urbano.

Asimismo, el hecho de utilizar un seudónimo o no firmar las obras no puede privar a los artistas callejeros de los beneficios de la protección de los derechos de autor (artículo L113-6 del mismo código).

Finalmente, la naturaleza efímera de la obra no elimina su protección de derechos de autor. Así lo afirmó el Tribunal de Apelación de París en una sentencia relativa a una instalación artística del artista Christo que había envuelto el Pont-Neuf y sus farolas con una tela tejida (Tribunal de Apelación de París, 13 de marzo de 1986 85/16 542 Sté Sygma, Gamma, et a.c/J.C).

Existe una distinción entre la obra y su soporte, porque el artículo L111-3 del citado código distingue entre propiedad intangible y propiedad del objeto material. Por este motivo, a falta de cesión de derechos de autor, el artista sigue siendo el titular de los derechos de autor, incluso si ha vendido su obra. Esto es particularmente lo que vimos cuando Banksy autodestruyó una de sus obras durante una subasta en 2018.

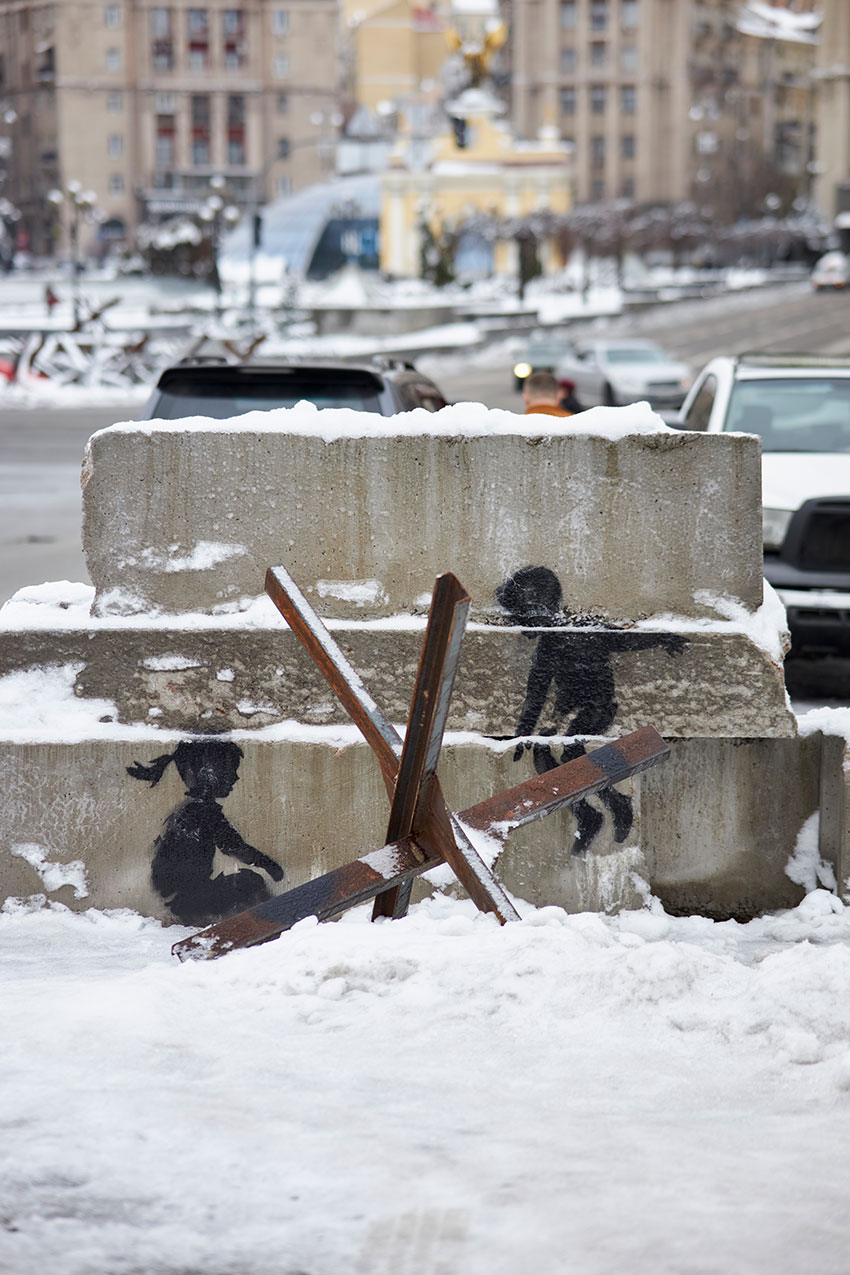
Graffiti de Banksy en el centro de Kiev, Ucrania.


Aunque nada parece interponerse en el camino de la protección de los derechos de autor para las obras de arte callejero, aún así se debe tener en cuenta su naturaleza legal o ilegal, así como los derechos relacionados con la propiedad privada.

El Tribunal de Casación ha afirmado repetidamente que la obra debe ser legal para beneficiarse de la protección de los derechos de autor. Así, en sentencia de 28 de septiembre de 1999, reconoció que una obra pornográfica se beneficia de la protección de los derechos de autor a falta de prueba de su carácter ilícito (Cour de cassation, 28 de septiembre de 1999, n°98-83.675).

Respecto específicamente al arte callejero, el Tribunal de Casación afirmó que “se priva al autor de una obra gráfica ilícita del goce de los derechos que le corresponden en materia de propiedad literaria y artística” y subrayó la importancia de investigar si el artista había obtenido autorización expresa del propietario antes de cualquier colocación de elementos gráficos en su fachada (Tribunal de Casación en lo Penal, Sala Penal, 20 de junio de 2018, 17-86.402).

Si los artistas callejeros deben solicitar autorización antes de exhibir sus obras en espacios públicos o privados, quienes quieran explotar estas obras deben obtener autorización de estos artistas. De hecho, la jurisprudencia reciente ha evolucionado significativamente y considera plenamente el arte callejero como una obra intelectual que merece protección. Así lo demuestra la contundente sentencia del 5 de julio de 2023 que condenó a Jean-Luc Mélenchon y France Insoumise por utilizar una obra del artista Combo en un clip de campaña sin su autorización (Tribunal de Apelación de París – Pôle 5 – Sala 1, 5 de julio de 2023 / n° 21/11317).

Tanto si eres artista callejero como si quieres utilizar obras de arte callejero, no dudes en contactar con el despacho LegalProtech-Avocats que podrá apoyarte en la defensa y promoción de tus derechos.

Por Kelly PHAETON

Artículo publicado el 3 de junio de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Recompra de derechos sociales vs recompra de activos empresariales

← El periódico / La vida empresarial

Recompra de derechos sociales vs recompra de activos empresariales

Publicación del despacho · publicada el 25 de abril de 2024

La elección entre la recompra de derechos sociales y la recompra de una empresa es una decisión estratégica importante para cualquier emprendedor.

Esta decisión puede tener profundas implicaciones en los aspectos legales, fiscales, contables y operativos de la entidad en cuestión. Por tanto, es fundamental comprender en detalle los matices entre estas dos opciones para poder determinar cuál se adapta mejor a la situación concreta del comprador y a los objetivos que se persiguen. 

La Redención de los Derechos Sociales

Definición y alcance

La recompra de derechos corporativos implica la adquisición de títulos representativos del capital de una empresa (acciones o participaciones), lo que otorga al comprador el control sobre la empresa objetivo, en proporción a la participación del capital adquirido. El comprador compra los activos de la empresa (activos comerciales, activos fijos, etc.) y los pasivos de la empresa (deudas, préstamos bancarios, etc.).

Naturaleza de los valores adquiridos

La adquisición podrá referirse a acciones de una sociedad de responsabilidad limitada, de una sociedad por acciones simplificada unipersonal o pluripersonal (SA, SAS), de acciones de una sociedad unipersonal o pluripersonal de responsabilidad limitada (SARL), de una sociedad civil o de cualquier otra forma de sociedad. Los valores conferirán derechos y obligaciones específicos al adquirente:

  • Derechos económicos: derecho a participar en la distribución de dividendos;
  • Derecho político: derecho a participar en las decisiones colectivas y al voto;
  • Derecho de información y control: derecho de información sobre la actividad de la empresa durante cada ejercicio.

El adquirente se convierte así en socio de la empresa objetivo.

Valoración de Valores

El valor de los derechos sociales debe determinarse con precisión, a menudo con la ayuda de expertos financieros, para reflejar la situación económica real de la sociedad.

Procedimiento de transferencia

La transferencia de derechos sociales está sujeta a formalidades legales, las cuales deben ser respetadas, de lo contrario dicha transferencia quedará en entredicho.

Se trata, en particular, del cumplimiento del procedimiento de aprobación y de preferencia en el caso de que estos procedimientos estén previstos por los estatutos.

También corresponderá revocar al gerente y votar su nombramiento en su lugar.

Por lo tanto, un abogado debe realizar un análisis detallado de los estatutos de la empresa y de KBIS, antes de la transferencia.

Garantías e Indemnizaciones

Se puede negociar una cláusula de garantía de responsabilidad y activos para proteger al comprador contra posibles pérdidas posteriores a la adquisición relacionadas con la gestión anterior de la empresa. 

Consecuencias Fiscales

Las implicaciones fiscales de la recompra de derechos corporativos deben analizarse en detalle, particularmente en lo que respecta a los derechos de registro, que varían según la forma jurídica de la empresa objetivo, y la tributación de las ganancias de capital.

Riesgos y Beneficios

Riesgos: La adquisición de derechos corporativos puede implicar riesgos relacionados con el descubrimiento de obligaciones ocultas (deudas fiscales o de seguridad social), con litigios en curso por parte de la empresa objetivo.

Ventajas: El comprador se beneficia del control directo sobre la empresa. De hecho, el comprador compra la actividad y la dotación de la empresa, que incluye todos los compromisos de dicha empresa, los contratos con los proveedores, prestadores de servicios, con algunas excepciones. Por tanto, el adquirente no necesita negociar nuevos contratos tras la adquisición de la empresa objetivo.

La Recompra de Activos Empresariales

Definición y alcance

La recompra de un negocio consiste en la adquisición de todos los elementos tangibles e intangibles que permiten el desarrollo de una actividad comercial. Esto incluye en particular la clientela, el fondo de comercio, el nombre comercial, la marca, el derecho de arrendamiento y, eventualmente, el equipo y la mercancía.

Es decir, el comprador sólo compra la actividad desarrollada por una empresa.

Valoración del fondo de comercio

El valor del negocio debe determinarse con precisión, a menudo con la ayuda de expertos financieros.

Se debe establecer un inventario detallado y valuado de los componentes del negocio para determinar el precio de compra y los términos de transferencia.

Derecho de Arrendamiento

La transferencia del derecho a un arrendamiento comercial es un elemento crucial de la recompra de un negocio y debe ser objeto de especial atención, en particular en lo que respecta a la duración restante del arrendamiento, las condiciones de renovación y las cláusulas restrictivas.

No Competencia

Es común incluir una cláusula de no competencia para evitar que el vendedor restablezca una actividad competitiva que perjudique el valor del fondo adquirido.

Consecuencias Fiscales

La recompra de una empresa tiene consecuencias fiscales específicas, particularmente en lo que respecta a los derechos de registro y la tributación de las ganancias de capital, que deben tenerse en cuenta al estructurar la operación.

¿Qué pasa con la empresa que posee el negocio después de la compra del negocio?

La empresa ya no será propietaria del negocio transferido.

La empresa podrá realizar otra actividad si esta actividad está prevista dentro de su objeto social.

En caso contrario, la empresa será disuelta y dada de baja del registro mercantil y de empresas. 

Riesgos y Beneficios

Riesgos: Los riesgos asociados con la compra de un negocio incluyen la sobrevaluación de activos, disputas relacionadas con el arrendamiento comercial y la posible pérdida de clientes después de la compra.

Ventajas: La adquisición de un negocio le permite beneficiarse inmediatamente de una actividad operativa y de una clientela establecida, sin necesariamente hacerse cargo de los pasivos de la empresa.

Objetivos Estratégicos

Los objetivos estratégicos del comprador deben guiar la elección entre la recompra de derechos sociales y la recompra de activos empresariales. Si el objetivo es controlar la empresa y beneficiarse de sus activos y pasivos, la recompra de derechos corporativos puede ser preferible. En cambio, si la intención es continuar únicamente con la actividad comercial, la compra de un negocio puede ser más adecuada.

Un análisis financiero exhaustivo comparará los costos y beneficios de cada opción.

Las implicaciones legales y fiscales de cada opción deben examinarse en detalle para evitar sorpresas y optimizar la estructura de la transacción.

Soporte Legal y Financiero
 

No se puede subestimar la importancia del apoyo de profesionales como abogados y contadores. Estos expertos brindan asesoramiento esencial sobre la estructuración de la transacción, la negociación de términos y condiciones y el desarrollo de estrategias para minimizar los riesgos y maximizar los beneficios fiscales.

Conclusión

La elección entre la recompra de derechos sociales y la recompra de una empresa es compleja y debe basarse en un análisis cuidadoso de los objetivos, las implicaciones legales y fiscales y los riesgos operativos. Es fundamental rodearse de profesionales competentes para navegar este proceso y garantizar una transacción exitosa que satisfaga las necesidades específicas del comprador.

¿Está dudando entre una venta de valores o activos comerciales?

Los abogados y juristas de LEGALPROTECH-AVOCATS pueden apoyarle en estas operaciones estudiando la mejor estrategia, redactando los documentos posteriores y realizando los trámites necesarios.

por Anouk Thomar

Artículo publicado el 25 de abril de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Enfermedad y bajas retribuidas

← El periódico / Trabajo y RRHH

Enfermedad y licencias retribuidas

Publicación del despacho · publicada el 2 de abril de 2024

Terremoto en el derecho laboral francés: ¡Estoy de baja por enfermedad, pero sigo recibiendo licencia retribuida!

Después de que el Tribunal de Casación pusiera fin a un debate y una contradicción entre el derecho francés y el derecho europeo. Mediante una serie de sentencias de 13 de septiembre de 2023 sobre la adquisición de vacaciones retribuidas por un empleado durante su paro laboral, la Asamblea Nacional adoptó el proyecto de modificación presentado sobre este punto el 18 de marzo de 2024, marcando así un punto de inflexión sin precedentes en la evolución de los derechos de los empleados en baja por enfermedad.

Pero, precisamente, ¿qué prevén a este respecto el Código del Trabajo francés y el derecho europeo?

¿Qué dice el actual Código del Trabajo francés?

Actualmente, el Código del Trabajo no permite a los empleados con licencia por enfermedad de origen no profesional adquirir licencia remunerada, a menos que el empleador así lo disponga, durante toda la duración del paro laboral.

¿Qué dice la legislación europea?

La legislación europea establece que cuando el empleado no puede trabajar debido a su estado de salud, su ausencia no debe tener impacto en el cálculo de sus derechos de vacaciones retribuidas.

La primacía del derecho europeo por parte del Tribunal de Casación

Las disposiciones del derecho francés fueron consideradas contrarias al derecho de la Unión Europea por el Tribunal de Casación, en una serie de sentencias dictadas el 13 de septiembre.

El máximo tribunal judicial considera, en efecto, que los empleados con baja laboral por motivos no profesionales también deben poder adquirir licencia retribuida.

En efecto, el Tribunal de Casación, sobre la base de la Carta de los Derechos Fundamentales de la Unión Europea, en su artículo 31, apartado 2, sobre el derecho al descanso, rechaza las disposiciones del derecho francés vigente que considera no conformes con el derecho de la Unión Europea.

El Tribunal de Casación se refiere más precisamente a una directiva europea de 2003, que obliga a todos los Estados miembros a tomar las medidas necesarias para garantizar a todos los empleados unas vacaciones anuales de al menos cuatro semanas, estén o no de baja por enfermedad.

Cumplimiento del Derecho de la Unión Europea: ¿un punto de inflexión en la adquisición de derechos por parte de los empleados en baja por enfermedad?

Dado que el gobierno tiene la obligación de respetar la legislación de la Unión Europea, un proyecto de enmienda destinado a la adquisición de días de vacaciones retribuidas por parte de un empleado en baja por enfermedad fue presentado a la Asamblea Nacional y adoptado por esta última, en marzo de 2024.

Este texto establece que:

“Un empleado en licencia por enfermedad de origen no profesional tendrá derecho a adquirir dos días hábiles de licencia retribuida por mes, dentro del límite de 24 días (es decir, cuatro semanas, los días hábiles se extienden generalmente de lunes a sábado) por año. »

Como extensión de esta enmienda, el gobierno introduce un derecho a posponer las licencias que el empleado no pudo tomar debido a enfermedad o accidente.

Este plazo se fija en 15 meses y comenzará a partir de la fecha en que el empleado reciba información de su empleador sobre las licencias que tiene a su disposición, esta deberá darse después de que el empleado se reincorpore a sus labores.

Tenga en cuenta que la enmienda a el ejecutivo exige a los empleadores enviar a los empleados información sobre su derecho a licencia remunerada y el plazo que tienen para solicitarla “dentro de los diez días siguientes a la reincorporación al trabajo después de la baja por enfermedad”.

¿Cuáles son las disposiciones para los empleados que se encontraban en licencia antes de la publicación de esta ley?


La enmienda gubernamental establece que este nuevo procedimiento puede aplicarse retroactivamente para sentencias que datan del 1 de diciembre de 2009.

Para aquellos cuyo contrato de trabajo finalizó antes de la entrada en vigor de la ley, la medida sólo tendrá carácter retroactivo en un máximo de tres años.

Los empleados que deseen actuar, durante la ejecución de su contrato, para reclamar las licencias retribuidas que deberían haber adquirido durante los períodos de baja por enfermedad, tendrán dos años, a partir de la entrada en vigor de la ley, para reclamar sus derechos pasados.

En la práctica, ¿cómo se ve esto?

Antes, salvo excepciones, en determinados sectores de actividad, me ausentaba durante 1 mes por baja laboral y al final del mes comprobaba en mi nómina que no había adquirido mis 2,5 días laborables de baja retribuida:

A partir de ahora, mi baja por enfermedad no tendrá impacto en el número de días de baja retribuida.

Como empleador, ¿le gustaría recibir apoyo con las quejas de sus empleados que están de baja por enfermedad para poder ver las cosas con mayor claridad?

¡La firma LEGALPROTECH-AVOCATS está a tu lado!

El derecho social es una de sus habilidades, por lo que podrá brindarle toda su experiencia en esta área para satisfacer sus necesidades.

No lo dudes más, contáctanos, estaremos encantados de darte respuesta lo antes posible.

¡Convocarnos es la garantía de ser un empleador más sereno y mejor equipado para afrontar la complejidad de gestionar una nómina diaria!


Por Iris MOUNIEN

Artículo publicado el 2 de abril de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗

Los riesgos éticos y deontológicos inherentes al desarrollo de la IA bajo el prisma del derecho

← El periódico / Digital e IA

Los riesgos éticos y deontológicos inherentes al desarrollo de la IA bajo el prisma del derecho

Publicación del despacho · publicada el 28 de febrero de 2024

El segundo “Foro global sobre ética de la inteligencia artificial: transformar la gobernanza de la IA” tuvo lugar del 5 al 6 de febrero de 2024 en Eslovenia.

De hecho, la buena gobernanza de la inteligencia artificial (IA) es un gran desafío de nuestro tiempo, que requiere un aprendizaje basado en buenas prácticas que surgen de diferentes jurisdicciones alrededor del mundo. Los rápidos cambios provocados por este desarrollo también plantean importantes preocupaciones éticas y profesionales. Ningún otro campo requiere tanto una brújula ética como la inteligencia artificial, porque estas tecnologías versátiles están transformando profundamente la forma en que trabajamos, interactuamos y vivimos.

Si bien la ética designa el conjunto de reglas y deberes que rigen una profesión, la conducta de quienes la practican, las relaciones entre ellos y sus clientes y el público, podemos identificar fácilmente las amenazas que la IA representa para ella, particularmente en el campo del derecho. De hecho, la ética se pone a prueba cuando la inteligencia artificial amenaza los derechos fundamentales de las personas (I) y el concepto de propiedad intelectual (II).

La amenaza del respeto
derechos fundamentales

La inteligencia artificial representa un avance tecnológico importante, pero su rápido crecimiento genera preocupación sobre los riesgos de violación de los derechos fundamentales. A medida que la IA se integra en diversas áreas, como la vigilancia, el empleo, la toma de decisiones, etc., las cuestiones relacionadas con la privacidad, la discriminación y la transparencia se están convirtiendo en importantes áreas de preocupación.

La amenaza al derecho a la privacidad

Uno de los principales derechos fundamentales que se ve amenazado por la IA es el de derecho a la protección de la privacidad. De hecho, los sistemas de inteligencia artificial, a menudo impulsados ​​por grandes conjuntos de datos, pueden recopilar, analizar e interpretar información personal de manera exhaustiva. Esto plantea interrogantes sobre la derecho de las personas a controlar sus datos y su capacidad de mantener la privacidad. Aplicaciones como la vigilancia masiva a través de cámaras de seguridad equipadas con tecnologías avanzadas de análisis de imágenes pueden potencialmente violar el derecho a la privacidad, al registrar y analizar los movimientos de las personas sin su consentimiento.

El riesgo inherente de discriminación en la IA

Entonces, el discriminación Los sistemas de IA intrínsecos son otra fuente importante de preocupación. Los algoritmos pueden reflejar y perpetuar los sesgos presentes en los datos con los que están entrenados. Esto puede resultar en una discriminación injusta en áreas cruciales como la contratación, los préstamos o incluso el sistema judicial. Por ejemplo, si un algoritmo se entrena con datos históricos sesgados, puede reproducir estos sesgos favoreciendo a ciertos grupos sobre otros, amplificando así las desigualdades preexistentes.

Sin embargo, si quisiéramos evitar que la IA reproduzca los estereotipos sociales y culturales a los que está sujeta, entonces el propio creador tendría que modificar los sistemas de IA. Pero entonces, ¿cómo podemos garantizar que el creador sea capaz de elegir qué valores integrar, qué sesgos y estereotipos son buenos o malos?

El riesgo de la falta de transparencia en el tratamiento de datos

El transparencia y el responsabilidad también son aspectos esenciales de la ética en el uso de la IA. Las decisiones tomadas por sistemas automatizados a menudo pueden parecer opacas, porque el funcionamiento interno de los algoritmos es complejo y difícil de entender. Esto plantea un desafío para la ley de información, porque las personas pueden verse incapaces de comprender o cuestionar las decisiones que les conciernen. Una mayor transparencia en la forma en que los sistemas de IA toman decisiones es crucial para garantizar la rendición de cuentas y permitir una supervisión adecuada.

En este sentido, el RGPD (Reglamento General de Protección de Datos) regula estrictamente los procesos de toma de decisiones totalmente automatizados, y el artículo 22 del reglamento establece en particular que las personas tienen derecho a no ser objeto de una decisión basada exclusivamente en un tratamiento automatizado, que produzca efectos jurídicos o les afecte significativamente. Tienen derecho a requerir la intervención humana en el proceso.

De hecho, para mitigar estos riesgos, es imperativo implementar salvaguardias y regulaciones adecuadas.

En este contexto, los estados miembros de la Unión Europea adoptaron el 2 de febrero de 2024 el texto final del reglamento sobre inteligencia artificial (Ley IA), que será sometido a votación en el parlamento a mediados de abril. Este texto prevé la regulación de los sistemas de inteligencia artificial (AIS) según una clasificación por nivel de riesgo, es decir, precisamente 4 niveles de riesgo.

Los riesgos están calificados inaceptables, altos, limitados o mínimos según su naturaleza. Por ejemplo, mientras que el scoring social y la identificación biométrica o el reconocimiento de emociones en entornos profesionales y educativos se califican de inaceptables, según el análisis del Tribunal Europeo de Derechos Humanos (TEDH) que ya había recomendado prohibirlos, el scoring bancario se califica de alto, mientras que los filtros antispam se califican de limitados.

Las obligaciones que incumben al proveedor o usuario de la IA dependen de la clasificación de riesgo. Por ejemplo, mientras que el riesgo “inaceptable” hace que su uso esté prohibido, el riesgo “alto” hace que las medidas de cumplimiento de la SIA sean obligatorias (registro de actividades, información de los usuarios, intervención humana, etc.). El riesgo limitado implica medidas simplificadas. Para garantizar el cumplimiento por parte de todos los operadores SIA diseñados dentro de la UE o que simplemente operan en el mercado europeo, la Ley IA prevé sanciones financieras de hasta 30 millones de euros o el 7% de la facturación anual consolidada.

Además, la Comisión Nacional Consultiva de Derechos Humanos CNCDH también recomienda imponer requisitos a los usuarios de un sistema de IA capaz de garantizar el respeto de los derechos fundamentales: un estudio de impacto, consulta de las partes interesadas, supervisión del sistema durante todo su ciclo de vida.

ElLey IA, votado el 2 de febrero, unas semanas después de que el New York Times demandara a Open AI, el 23 de diciembre de 2023, por infracción de derechos de autor, también enfatiza la necesidad de proteger la propiedad intelectual.

La amenaza del respeto a la propiedad intelectual


La difícil implementación del respeto a los derechos de autor

La creciente integración de la inteligencia artificial en nuestra vida diaria también plantea importantes preocupaciones con respecto a las implicaciones de los derechos de autor. La materia prima esencial para la IA son los datos. Sin embargo, el acceso, uso y explotación de estos datos plantean riesgos importantes en términos de respeto de los derechos de propiedad intelectual.

Aprendizaje automático, la base de la IA, se basa en entradas de ejemplo y resultados esperados, llamados datos estructurados o datos de aprendizaje. Este proceso permite que el sistema mejore continuamente, tomando decisiones sin necesidad de programación paso a paso. La analogía con el mecanismo biológico de adquisición de facultades cognitivas refuerza la idea de la adaptabilidad inherente a la IA, pero al mismo tiempo plantea desafíos relacionados con el respeto de los derechos de autor.

Desde junio de 2023, la empresa Open AI se ha enfrentado a un mínimo de cinco denuncias presentadas por autores quienes lo acusan de haber utilizado sus escritos para entrenar sus inteligencias artificiales, sin obtener la autorización necesaria ni proporcionar compensación. Entre los denunciantes, el Gremio de Autores, una asociación que reúne a más de 14.000 escritores estadounidenses, se unió al creador de Juego de Tronos para expresar estas quejas. La actriz Sarah Silverman también se unió al grupo, defendiendo sus memorias. Asimismo, los novelistas y ensayistas Jonathan Franzen y John Grisham han presentado denuncias relacionadas con el uso no autorizado de sus obras.

La propuesta de reglamento del Parlamento Europeo y del Consejo sobre el acceso equitativo a los datos, emitida el 23 de febrero de 2022, subraya la importancia de la cuestión del acceso a los datos por parte de la IA. Además de los datos personales, la primera pregunta que deben responder los diseñadores de IA se refiere a la naturaleza de los datos de entrenamiento necesarios. ¿Estos datos son de acceso abierto, están disponibles como datos abiertos o son protegido por derechos de autor, derechos conexos, o incluso incluidos en una base de datos protegida por el derecho sui generis del productor de la base de datos? Si los datos necesarios están sujetos a derechos de propiedad intelectual, surge una segunda cuestión relativa a las modalidades técnicas de acceso, reproducción e integración en el resultado final. Esto plantea desafíos complejos en términos de aplicación de los derechos de autor y requiere una cuidadosa consideración de los medios legales para facilitar este acceso preservando al mismo tiempo los derechos de los titulares de derechos.

La naturaleza del producto resultante del uso de IA también es un factor determinante. Los diseñadores deben considerar si el producto final contiene elementos protegidos por derechos de autor u otros derechos de propiedad intelectual. Esta evaluación es crucial para determinar la legitimidad del uso de los datos y guiar la estrategia legal que se implementará.

Para abordar estos desafíos, se deben considerar soluciones legales, como la implementación de la excepción de minería de texto y datos, que permite el acceso gratuito a datos protegidos en el contexto del aprendizaje automático.

De hecho, Francia ha transpuesto las disposiciones de la directiva europea sobre derechos de autor de 2019, incluidas en particular las disposiciones que establecen excepciones a los derechos de autor para la minería de textos y datos. Por minería de textos y datos entendemos la implementación de una técnica de análisis automatizado de textos y datos en formato digital para extraer información, en particular constantes, tendencias y correlaciones. Se estipula que la minería de textos y datos no puede ser impugnada por los titulares de derechos de autor, si se lleva a cabo “a los exclusivos fines de investigación científica por parte de organismos de investigación, bibliotecas accesibles al público, museos, servicios de archivos o instituciones depositarias del patrimonio cinematográfico, audiovisual o sonoro”.. Gracias a esta excepción, el uso de datos para IA se puede hacer de forma legal y sin infringir derechos de autor, siendo supervisado y regulado para evitar cualquier abuso.

Los riesgos que plantea la IA para los derechos de autor requieren un enfoque equilibrado y reflexivo. Las regulaciones, como la propuesta europea sobre el acceso justo a los datos, proporcionan un marco inicial, pero es esencial continuar desarrollando mecanismos legales apropiados para garantizar un equilibrio justo entre la innovación tecnológica y la protección de los derechos de propiedad intelectual.

El vacío legal respecto a la propiedad y responsabilidad de la IA generativa

La cuestión de la responsabilidad de la inteligencia artificial generativa se encuentra en la compleja intersección del derecho de autor francés y las características específicas de las creaciones producidas por estas tecnologías emergentes.

El marco de derechos de autor en Francia protege las “obras intelectuales” siempre que se consideren “originales”. La noción de originalidad implica la presencia de la huella de la personalidad del autor, resultante de elecciones libres y creativas. Sin embargo, surgen dos preguntas importantes en relación con la IA generativa: en primer lugar, ¿Podemos atribuir la autoría a la herramienta de IA? ? En segundo lugar, el ¿Se pueden realmente calificar como originales las creaciones generadas por una IA? ?

Según la ley francesa, solo una persona natural puede reclamar la autoría, con excepción de las personas jurídicas asociadas con derechos de autor relacionados con una obra colectiva. Por tanto, una máquina o un software no pueden ser reconocidos como autor en el sentido del Código de Propiedad Intelectual en Francia.

El desencadenante de las creaciones generadas por IA permanece intervención humana, donde un individuo da instrucciones a la herramienta. Sin embargo, surge la pregunta crucial: ¿puede esta persona, al dar instrucciones, ser considerada el autor en el sentido del Código de Propiedad Intelectual? La respuesta parece difícil de afirmar positivamente, especialmente en lo que respecta a los resultados brutos generados por la herramienta. Estos resultados siguen siendo impredecibles para el usuario, porque simples variaciones en unas pocas palabras clave pueden provocar variaciones drásticas en el contenido generado por la IA.

En el contexto donde el usuario no tiene control total sobre los resultados producidos por la IA, se vuelve difícil argumentar que estos resultados llevan la huella de su personalidad. Sin embargo, surge un matiz importante cuando el usuario reelabora el resultado generado por la IA. En este caso, la obra posterior podrá beneficiarse de la protección de los derechos de autor, siempre que cumpla con los requisitos de originalidad del Código de Propiedad Intelectual.

En resumen, la responsabilidad de la IA generativa en el contexto de los derechos de autor franceses sigue siendo una cuestión delicada. La falta de reconocimiento de la máquina como autora pone de relieve la necesidad de explorar mecanismos legales que tengan en cuenta la complejidad de las interacciones entre humanos y la IA en el proceso creativo, preservando al mismo tiempo los derechos legítimos de las partes involucradas.

Ante las complejas cuestiones de la ética y la inteligencia artificial, LEGALPROTECH-AVOCATS mantiene su compromiso de proporcionar soluciones jurídicas adaptadas e innovadoras. Aprovechando nuestra experiencia en este campo en constante evolución, estamos listos para ayudar a nuestros clientes a afrontar los desafíos legales relacionados con la IA. Si busca asesoramiento jurídico especializado para garantizar un uso ético y conforme a las normas de la IA, no dude en ponerse en contacto con nosotros. Estamos aquí para ofrecerle un apoyo profesional y personalizado, garantizando un enfoque jurídico riguroso.


Por Aurélia Jauffrineau y Christelle Reyno

Artículo publicado el 28 de febrero de 2024. Su contenido refleja el contexto de su publicación.

¿Alguna pregunta sobre tu situación? Contacta con la firma ↗